
Trả lời nhanh: Nguyên tắc là cấp vai trò hẹp nhất đủ dùng, không cấp toàn quyền cho mọi người. Doanh nghiệp vừa nên có hai tới bốn quản trị viên toàn phần, còn lại nhận vai trò theo mảng như quản trị người dùng, quản trị Exchange, hoặc người đọc toàn phần.
Cấp toàn quyền cho ai cần làm gì đó là cách nhanh nhất và cũng là rủi ro lớn nhất. Bài này liệt kê các vai trò hẹp đủ dùng cho từng nhu cầu thực tế.
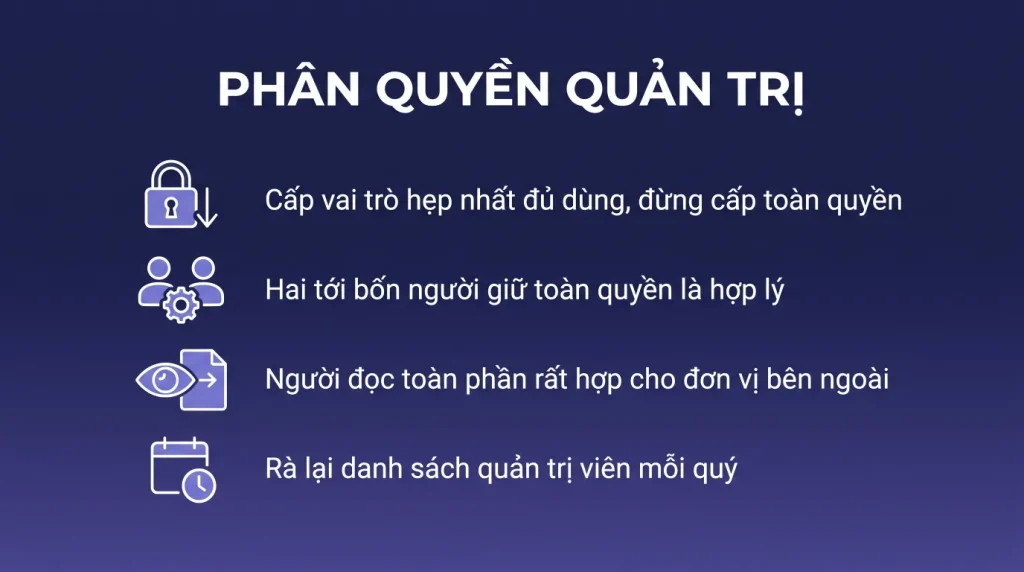
- Hai tới bốn quản trị viên toàn phần là hợp lý cho doanh nghiệp vừa.
- Vai trò hẹp đủ cho gần như mọi công việc hằng ngày.
- Người đọc toàn phần rất hợp cho đơn vị hỗ trợ bên ngoài.
- Mỗi trang quản trị chuyên biệt có bộ vai trò riêng của nó.
- Rà lại danh sách người giữ vai trò quản trị mỗi quý.
Vì sao không cấp toàn quyền cho tất cả
Quản trị viên toàn phần làm được mọi thứ: đọc thư của bất kỳ ai, xóa mọi dữ liệu, đổi mọi cấu hình, và cấp quyền cho người khác.
Ba rủi ro khi có quá nhiều người giữ vai trò này:
- Tài khoản bị chiếm. Kẻ tấn công chiếm được một tài khoản quản trị toàn phần là kiểm soát cả tổ chức. Càng nhiều tài khoản như vậy càng nhiều cửa vào.
- Sai sót do vô ý. Người không chuyên trách vô tình đổi một cài đặt ảnh hưởng cả công ty.
- Không truy được trách nhiệm. Khi ai cũng làm được mọi thứ, việc điều tra sự cố khó hơn nhiều.
Ngược lại, cũng đừng chỉ có một quản trị viên toàn phần. Người đó nghỉ việc, mất quyền truy cập, hoặc đơn giản là đi vắng thì tổ chức kẹt.
Con số hợp lý cho doanh nghiệp vừa: hai tới bốn người, cộng thêm một tài khoản dự phòng khẩn cấp không dùng hằng ngày.
Các vai trò hay dùng
Microsoft có nhiều vai trò dựng sẵn. Năm cái đủ cho hầu hết doanh nghiệp vừa và nhỏ.
- Quản trị viên toàn phần. Làm mọi thứ. Chỉ cho người thật sự cần.
- Quản trị viên người dùng. Tạo và sửa tài khoản, đặt lại mật khẩu, quản lý nhóm. Đủ cho bộ phận nhân sự hoặc trợ lý xử lý việc nhận và tiễn nhân viên. Vai trò này không đọc được thư của ai.
- Quản trị viên Exchange. Lo toàn bộ mảng email mà không đụng phần còn lại. Hợp với người phụ trách hệ thống thư.
- Quản trị viên thanh toán. Mua giấy phép, xem hóa đơn, không đụng dữ liệu. Hợp với kế toán.
- Người đọc toàn phần. Xem được mọi cấu hình nhưng không sửa gì. Rất hợp cho đơn vị hỗ trợ bên ngoài trong giai đoạn khảo sát, và cho người mới nhận việc đang làm quen.
Vai trò cuối đáng chú ý và ít được dùng. Nó cho phép ai đó chẩn đoán vấn đề và đề xuất giải pháp mà không có rủi ro làm hỏng gì.
Vai trò ở các trang quản trị chuyên biệt
Ngoài các vai trò ở cấp tổ chức, mỗi dịch vụ có bộ vai trò riêng của nó. Đây là điểm hay bị bỏ qua và nó cho phép phân quyền chi tiết hơn nhiều.
Trang quản trị Exchange có các nhóm vai trò riêng, chẳng hạn quản lý người nhận cho phép sửa hộp thư mà không đổi được cấu hình luồng thư.
Trang quản trị SharePoint có vai trò quản trị viên SharePoint, và ở cấp từng site thì có chủ sở hữu site.
Trang quản trị Teams có các vai trò riêng cho việc quản lý cuộc họp và thiết bị.
Trang Entra có nhiều vai trò rất hẹp, chẳng hạn quản trị viên xác thực chỉ đặt lại được phương thức xác thực cho người dùng thường.
Với doanh nghiệp nhỏ, thường không cần đi sâu tới mức này. Nhưng khi tổ chức lớn dần và có nhiều người cùng tham gia quản trị, việc phân theo trang chuyên biệt giúp mỗi người chỉ chạm đúng phần việc của mình.
Cấp vai trò thế nào
Trong trang quản trị Microsoft 365, chọn người dùng, mở phần vai trò, chọn vai trò cần cấp.
Bốn thói quen tốt:
- Ghi lại lý do và thời điểm cấp. Sáu tháng sau không ai nhớ vì sao người này có vai trò kia.
- Cấp tạm thời khi việc là tạm thời. Ai đó cần quyền cho một dự án thì cấp rồi hẹn ngày thu hồi, đặt lịch nhắc.
- Bắt buộc xác thực nhiều yếu tố cho mọi tài khoản có vai trò quản trị, không ngoại lệ, không phụ thuộc vị trí.
- Cân nhắc tài khoản quản trị riêng. Với người vừa làm việc hằng ngày vừa quản trị, cách an toàn là hai tài khoản: một tài khoản thường để dùng email và duyệt web, một tài khoản quản trị chỉ dùng khi cần. Tài khoản thường tiếp xúc nhiều rủi ro hơn, nên tách ra giảm được thiệt hại khi nó bị chiếm.
Điểm thứ tư là thực hành chuẩn ở tổ chức lớn. Với doanh nghiệp nhỏ nó có vẻ phiền, nhưng đáng làm ít nhất cho một hai người có quyền cao nhất.
Rà soát định kỳ
Danh sách người giữ vai trò quản trị là thứ chỉ dài ra nếu không ai dọn. Rà mỗi quý, bốn việc.
- Liệt kê mọi người đang giữ vai trò quản trị và đối chiếu với danh sách nhân sự hiện tại. Tìm người đã nghỉ hoặc đã chuyển việc.
- Với từng người, hỏi vai trò này còn cần không. Quyền cấp cho một dự án đã xong thì thu hồi.
- Kiểm ai đang giữ toàn quyền và xem có ai hạ xuống vai trò hẹp hơn được không.
- Kiểm tài khoản dự phòng khẩn cấp còn hoạt động không, và mật khẩu còn ở đúng chỗ cất không.
Ngoài ra nên đặt cảnh báo khi có người được cấp vai trò quản trị toàn phần. Việc này hiếm xảy ra nên mỗi lần xảy ra đều đáng biết, và nếu không phải do bạn làm thì đó là dấu hiệu nghiêm trọng.
Nhật ký kiểm tra trong Purview ghi lại mọi thay đổi về vai trò, dùng nó khi cần dựng lại lịch sử.
Vai trò tối thiểu cho từng công việc
| Người này cần làm gì | Vai trò tối thiểu | Đừng cấp |
|---|---|---|
| Tạo tài khoản, đặt lại mật khẩu nhân viên | Quản trị người dùng | Quản trị toàn cục |
| Mua thêm giấy phép, xem hóa đơn | Quản trị thanh toán | Quản trị toàn cục |
| Xử lý sự cố thư, xem hàng đợi thư | Quản trị Exchange | Quản trị toàn cục |
| Cài phần mềm, đặt chính sách cho máy nhân viên | Quản trị Intune | Quản trị toàn cục |
| Xem báo cáo sử dụng để làm kế hoạch mua sắm | Người đọc báo cáo | Bất cứ vai trò nào có quyền ghi |
| Hỗ trợ kỹ thuật cấp một, chỉ đặt lại mật khẩu | Quản trị hỗ trợ | Quản trị người dùng |
Cấp và rà soát bằng PowerShell
Connect-MgGraph -Scopes "RoleManagement.ReadWrite.Directory","Directory.Read.All"

# Liet ke ai dang giu vai tro nao
Get-MgDirectoryRole | ForEach-Object {
  $r = $_
  Get-MgDirectoryRoleMember -DirectoryRoleId $r.Id | ForEach-Object {
    [pscustomobject]@{ VaiTro = $r.DisplayName; NguoiDung = $_.Id }
  }
} | Format-Table

# Xem chi tiet tai khoan quan tri toan cuc: con so nay nen la 2 den 4
Get-MgDirectoryRole -Filter "displayName eq 'Global Administrator'"
Bốn nguyên tắc giữ hệ thống an toàn
- Giữ số tài khoản toàn quyền ở mức 2 tới 4. Ít hơn 2 thì rủi ro mất quyền vào hệ thống; nhiều hơn 4 ở công ty vừa và nhỏ gần như luôn là cấp thừa.
- Tài khoản toàn quyền phải bật xác thực hai lớp, không có ngoại lệ, và không dùng làm tài khoản làm việc hằng ngày.
- Giữ một tài khoản dự phòng khẩn cấp không gắn với người cụ thể, mật khẩu dài lưu trong két, chỉ dùng khi mất quyền vào hệ thống.
- Rà soát mỗi quý: chạy lệnh liệt kê ở trên, đối chiếu với danh sách nhân sự, thu hồi vai trò của người đã đổi việc hoặc nghỉ.
Câu hỏi thường gặp
Doanh nghiệp mười người cần mấy quản trị viên
Hai người giữ vai trò toàn phần là đủ và cần thiết, một người là rủi ro khi họ đi vắng. Thêm một tài khoản dự phòng khẩn cấp không dùng hằng ngày.
Đơn vị hỗ trợ bên ngoài nên cấp quyền gì
Bắt đầu bằng người đọc toàn phần để họ khảo sát. Khi cần thao tác thì cấp vai trò hẹp đúng mảng họ làm, và thu hồi khi xong. Tránh cấp toàn quyền cho bên ngoài trừ khi có hợp đồng rõ ràng về trách nhiệm.
Quản trị viên có đọc được email của nhân viên không
Quản trị viên toàn phần và quản trị viên Exchange có khả năng cấp quyền cho mình vào hộp thư người khác. Vì thế nên hạn chế số người giữ các vai trò này, và nên có quy định nội bộ về khi nào được làm việc đó.
Cấp vai trò cho một nhóm thay vì từng người được không
Được với một số vai trò, thông qua nhóm trong Entra. Cách này tiện khi có nhiều người cùng vai trò, nhưng cần cẩn thận vì thêm người vào nhóm là họ có quyền ngay.