
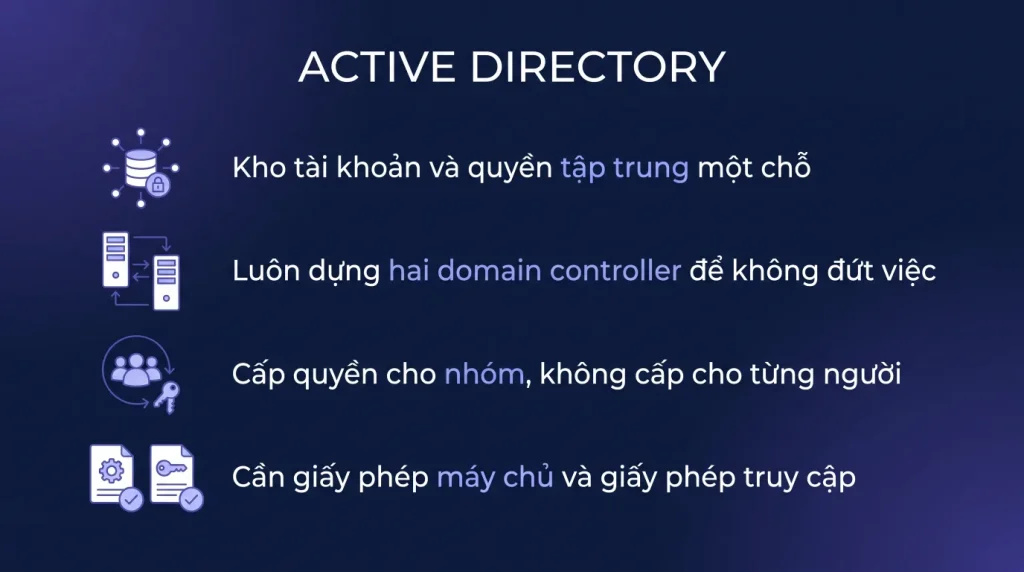
Trả lời nhanh: Active Directory là dịch vụ danh bạ chạy trên Windows Server, giữ toàn bộ tài khoản người dùng, máy trạm và quyền truy cập của một tổ chức ở một chỗ. Nhân viên đăng nhập một lần bằng tài khoản công ty là dùng được máy tính, thư mục chia sẻ và các ứng dụng nội bộ, còn quản trị viên khóa một tài khoản là chặn được toàn bộ quyền truy cập ngay lập tức.
Khi công ty còn mười máy tính, quản lý tài khoản bằng cách đặt mật khẩu trên từng máy vẫn sống được. Đến khoảng ba mươi máy thì mọi thứ vỡ: không ai biết máy nào còn tài khoản của người đã nghỉ, không cách nào bắt buộc chính sách mật khẩu, và mỗi lần có người mới là một buổi chiều cài đặt. Active Directory sinh ra để giải quyết đúng bài toán đó.
Active Directory giải quyết việc gì
Hãy hình dung nó là một cuốn danh bạ trung tâm mà mọi máy tính trong công ty đều tin tưởng. Trong đó có ba loại đối tượng chính: người dùng, máy tính và nhóm.
Khi một nhân viên ngồi xuống bất cứ máy nào trong công ty và gõ tài khoản của mình, máy đó không tự kiểm tra mật khẩu mà hỏi máy chủ danh bạ. Máy chủ xác nhận đúng, cấp cho phiên làm việc một vé chứng minh danh tính, và từ đó nhân viên mở được thư mục chia sẻ hay máy in mà không phải nhập lại mật khẩu lần nào nữa.
Lợi ích thực tế đo được ngay: một người nghỉ việc, quản trị viên vô hiệu hóa đúng một tài khoản là xong, không phải đi từng máy. Một chính sách mật khẩu mới cần áp dụng, sửa một chỗ là toàn công ty theo.
Domain controller và vì sao phải có hai máy
Máy chủ chạy vai trò Active Directory gọi là domain controller. Nếu chỉ dựng một máy, thì ngày máy đó hỏng ổ cứng là ngày không ai trong công ty đăng nhập được, kể cả để mở tệp trên máy của chính mình sau khi khởi động lại.
Vì vậy nguyên tắc gần như bắt buộc là hai domain controller, đặt trên hai máy vật lý khác nhau, tự đồng bộ dữ liệu cho nhau. Nếu doanh nghiệp có ảo hóa, đừng đặt cả hai máy ảo lên cùng một máy chủ vật lý, vì như vậy vẫn là một điểm chết duy nhất.
Một chi tiết hay bị bỏ qua: hai domain controller đó cũng nên cùng lo luôn dịch vụ phân giải tên miền nội bộ, vì Active Directory phụ thuộc rất chặt vào dịch vụ này. Rất nhiều sự cố kỳ lạ trong môi trường Windows truy về đúng nguyên nhân là máy trạm đang trỏ sai máy chủ tên miền.
Tổ chức đơn vị và nhóm cho gọn ngay từ đầu
Cấu trúc là thứ dễ làm cẩu thả lúc đầu và rất khó sửa về sau. Hai lời khuyên đáng nghe.
Chia theo phòng ban hoặc theo địa điểm, không chia theo chức danh. Chức danh đổi liên tục, phòng ban thì ổn định hơn nhiều. Mỗi phòng ban là một đơn vị tổ chức riêng, và chính sách áp xuống theo đơn vị đó.
Cấp quyền cho nhóm, không cấp cho từng người. Khi cần cho kế toán đọc một thư mục, hãy tạo nhóm rồi cấp quyền cho nhóm, sau đó bỏ người vào nhóm. Một năm sau khi cần rà soát ai đang có quyền gì, bạn nhìn danh sách nhóm là hiểu, thay vì phải mở từng thư mục.
Tách riêng tài khoản quản trị và tài khoản dùng hằng ngày cũng thuộc nhóm việc phải làm ngay. Quản trị viên nên có hai tài khoản, và tài khoản quyền cao chỉ dùng khi thật sự cần.
Group Policy, công cụ tiết kiệm nhiều thời gian nhất
Group Policy là cơ chế cho phép định nghĩa một quy tắc ở máy chủ rồi để toàn bộ máy trạm tự áp dụng. Vài thứ hầu như nơi nào cũng nên bật.
- Chính sách mật khẩu: độ dài tối thiểu, thời hạn đổi, khóa tạm sau nhiều lần sai.
- Ánh xạ ổ mạng theo phòng ban, để nhân viên mở máy là thấy sẵn thư mục của mình.
- Khóa màn hình tự động sau vài phút không thao tác.
- Chặn cài phần mềm tùy ý trên máy trạm, giảm cả rủi ro mã độc lẫn rủi ro dùng phần mềm không có giấy phép.
Nên thử chính sách mới trên một đơn vị tổ chức chứa vài máy trước khi áp cho cả công ty. Một quy tắc viết sai áp toàn hệ thống có thể làm cả trăm máy không đăng nhập được vào sáng hôm sau.
Chi phí giấy phép và những chỗ hay tính thiếu
Hai khoản tách biệt nhau và nhiều nơi chỉ tính khoản đầu.
Giấy phép cho máy chủ. Windows Server tính theo số lõi vật lý của máy, có mức tối thiểu phải mua ngay cả khi máy ít lõi. Chạy hai domain controller nghĩa là hai máy chủ cần được cấp phép, kể cả khi chúng là máy ảo.
Giấy phép truy cập cho người dùng. Mỗi người hoặc mỗi thiết bị kết nối vào máy chủ đều cần một giấy phép truy cập riêng. Đây là khoản hay bị bỏ sót nhất khi doanh nghiệp tự dựng hệ thống, và cũng là điểm bị nêu ra đầu tiên khi có đợt rà soát.
Nếu doanh nghiệp đang dùng dịch vụ thư điện tử và tài khoản trên đám mây, nên xem xét phương án đồng bộ danh bạ nội bộ với danh bạ đám mây thay vì duy trì hai hệ thống tài khoản song song.
Khi nào một công ty thực sự cần dịch vụ thư mục
| Quy mô và tình huống | Có cần không | Lý do |
|---|---|---|
| Dưới 10 máy, không có dữ liệu nội bộ nhạy cảm | Chưa cần | Chi phí máy chủ và giấy phép lớn hơn phần lợi |
| Từ 20 máy trở lên, nhân sự ra vào thường xuyên | Nên có | Tạo và khóa tài khoản tập trung tiết kiệm rất nhiều thời gian |
| Cần áp chính sách bảo mật đồng loạt cho mọi máy | Nên có | Đây là chỗ tiết kiệm thời gian nhiều nhất |
| Đã dùng dịch vụ danh tính trên đám mây và không có máy chủ nội bộ | Cân nhắc kỹ | Có thể không cần dựng thêm hạ tầng tại chỗ |
Vì sao phải có hai máy điều khiển miền
Khi máy điều khiển miền duy nhất chết, không ai đăng nhập được vào máy tính của mình, không truy cập được thư mục chung, và việc khôi phục từ bản sao lưu của vai trò này phức tạp hơn khôi phục một máy chủ thông thường nhiều. Máy thứ hai không phải để chia tải mà để cả công ty vẫn làm việc được trong lúc bạn xử lý máy thứ nhất. Hai máy nên đặt trên hai máy chủ vật lý khác nhau, nếu đặt chung một máy vật lý thì mục đích của việc có hai máy đã mất.
Tổ chức ngay từ đầu để đỡ khổ về sau
# Cau truc don vi to chuc nen phan theo CHUC NANG, khong theo so do phong ban# Ly do: phong ban doi ten va tach nhap lien tuc, chuc nang thi it doi # Vi du cau truc du dung cho cong ty vai chuc nguoi:# Nguoi dung# Van phong# Kho xuong# Tai khoan dich vu# May tinh# May tram# May xach tay# May chu # Nhom quyen: dat ten theo QUYEN, khong dat theo ten nguoi# ke-toan-doc-ghi, ke-toan-chi-doc # Ba viec phai lam trong tuan dau:# 1. Doi ten tai khoan quan tri mac dinh# 2. Tat tai khoan khach# 3. Bat ghi nhat ky dang nhap that bai va xem no hang tuanChi phí hay bị tính thiếu
- Giấy phép truy cập cho từng người dùng hoặc từng thiết bị là khoản riêng, không nằm trong tiền mua hệ điều hành máy chủ. Rất nhiều bản dự toán quên khoản này.
- Máy chủ thứ hai phải tính vào ngay từ đầu, vì như đã nói ở trên, một máy là chưa đủ.
- Thời gian vận hành hằng tháng cho việc vá lỗi, kiểm nhật ký và kiểm sao lưu. Đây là chi phí thật dù không có hóa đơn.
Câu hỏi thường gặp
Công ty bao nhiêu máy thì nên dựng Active Directory
Mốc thường thấy là khoảng hai mươi tới ba mươi máy tính, hoặc sớm hơn nếu có yêu cầu kiểm soát truy cập chặt chẽ. Dưới mức đó, chi phí máy chủ, giấy phép và công vận hành thường lớn hơn lợi ích so với việc quản lý tài khoản qua dịch vụ đám mây.
Có bắt buộc phải mua Windows Server không
Có, nếu muốn dùng đúng Active Directory. Có giải pháp mã nguồn mở tương thích một phần giao thức, nhưng khả năng tương thích với các tính năng quản trị nâng cao và với phần mềm doanh nghiệp không đầy đủ, nên chỉ hợp với môi trường đơn giản.
Sao lưu Active Directory bằng cách nào
Sao lưu trạng thái hệ thống của domain controller theo lịch, không chỉ sao lưu tệp. Quan trọng hơn là thử phục hồi vào một máy ảo tách biệt ít nhất mỗi năm một lần, vì quy trình khôi phục dịch vụ danh bạ có nhiều bước đặc thù, đọc tài liệu lúc đang sự cố là quá muộn.
Máy tính của nhân viên làm việc từ xa có tham gia được không
Được, nhưng cần một đường kết nối riêng tư về mạng công ty, hoặc dùng cơ chế cho phép máy trạm kết nối qua Internet mà không cần đường hầm truyền thống. Không nên mở cổng dịch vụ danh bạ ra Internet trong bất cứ trường hợp nào.