Trả lời nhanh: Nhãn nhạy cảm gắn vào chính tài liệu và đi theo nó ra khỏi công ty, kèm theo quyền mã hóa và hạn chế sao chép. Chính sách chống rò rỉ dữ liệu thì quét nội dung và chặn khi phát hiện thông tin nhạy cảm sắp rời khỏi tổ chức. Hai thứ bổ sung cho nhau.
Đây là hai công cụ mà nhiều doanh nghiệp đã trả tiền trong gói Business Premium nhưng chưa bật. Bài này giải thích chúng làm gì và cách bắt đầu mà không làm nhân viên khó chịu.
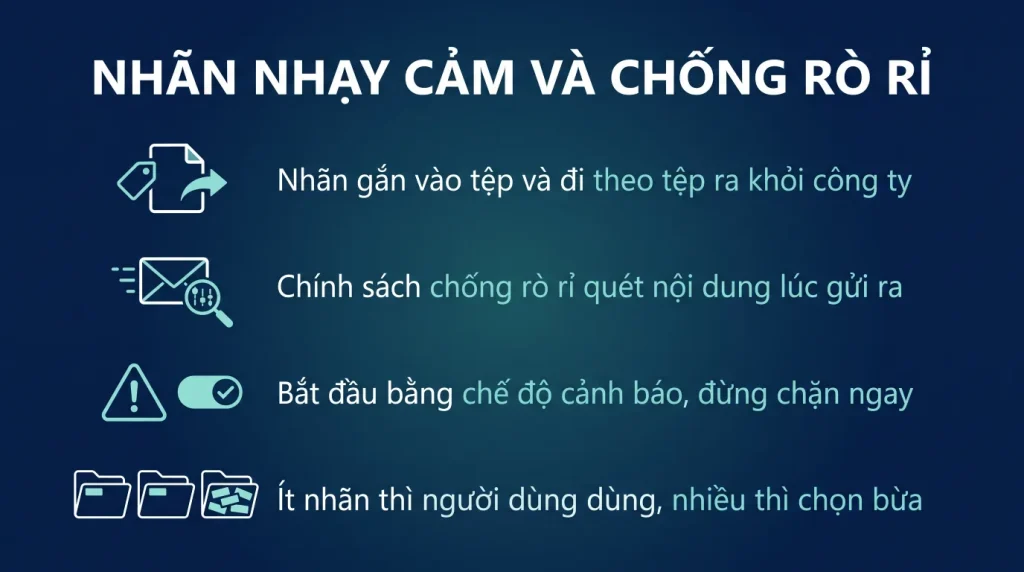
- Nhãn nhạy cảm gắn vào tài liệu và đi theo nó ra ngoài công ty.
- Nhãn có thể kèm mã hóa, chặn in, chặn sao chép, chặn chuyển tiếp.
- Chính sách chống rò rỉ quét nội dung và chặn khi dữ liệu sắp ra ngoài.
- Bắt đầu bằng chế độ chỉ cảnh báo, đừng chặn ngay từ đầu.
- Ít nhãn thì người dùng còn dùng, nhiều nhãn thì họ chọn bừa.
Nhãn nhạy cảm làm gì
Nhãn là một dấu gắn vào chính tài liệu hoặc email, cho biết mức độ nhạy cảm của nó. Chẳng hạn công khai, nội bộ, bảo mật.
Điểm khiến nó khác một dòng chữ ghi chú thông thường: nhãn nằm bên trong tệp và đi theo tệp ra khỏi công ty. Ai đó chép tệp vào USB rồi mở ở nhà, nhãn vẫn còn đó, và các hạn chế gắn với nhãn vẫn có hiệu lực.
Một nhãn có thể kèm theo:
- Mã hóa, chỉ người trong danh sách mới mở được. Đây là phần mạnh nhất.
- Hạn chế thao tác: chặn in, chặn sao chép nội dung, chặn chuyển tiếp email.
- Đánh dấu trực quan: thêm dòng chữ ở đầu trang, cuối trang, hoặc hình mờ.
- Hạn dùng, sau ngày đó tệp không mở được nữa.
Ví dụ thực tế: bảng lương gắn nhãn bảo mật với mã hóa chỉ cho phòng nhân sự và ban giám đốc. Tệp đó lọt ra ngoài thì người nhận mở không được, dù họ có file trong tay.
Chính sách chống rò rỉ dữ liệu làm gì
Đây là cách tiếp cận ngược lại. Thay vì gắn dấu vào tài liệu, nó quét nội dung khi dữ liệu sắp rời khỏi tổ chức.
Hệ thống nhận ra các mẫu thông tin nhạy cảm, chẳng hạn số thẻ ngân hàng, số căn cước, hoặc các mẫu bạn tự định nghĩa như mã hợp đồng của công ty.
Khi phát hiện, nó làm một trong ba việc tùy bạn cấu hình:
- Chỉ ghi nhận, không làm phiền người dùng, chỉ ghi vào nhật ký cho quản trị viên xem.
- Cảnh báo, hiện thông báo hỏi người dùng có chắc không, và cho phép họ tiếp tục kèm lý do.
- Chặn, không cho gửi.
Chính sách áp cho email gửi ra ngoài, tệp chia sẻ từ SharePoint và OneDrive, tin nhắn Teams, và cả tệp trên máy nhân viên nếu công ty dùng Intune.
Khác biệt cốt lõi giữa hai công cụ: nhãn dựa vào người dùng phân loại và bảo vệ tệp về sau, chính sách chống rò rỉ tự phát hiện và chặn ngay lúc dữ liệu đi ra. Dùng cả hai thì phủ được cả trường hợp cố ý lẫn vô ý.
Thiết kế bộ nhãn
Đây là phần quyết định người dùng có dùng hay không, và nguyên tắc quan trọng nhất là ít thôi.
Ba tới bốn nhãn là đủ cho doanh nghiệp vừa và nhỏ. Bộ nhãn hợp lý:
- Công khai: tài liệu marketing, thông cáo. Không hạn chế gì.
- Nội bộ: mặc định cho tài liệu công việc thông thường. Thêm dòng chữ ở chân trang, không mã hóa.
- Bảo mật: hợp đồng, dữ liệu khách hàng. Mã hóa, chỉ người trong tổ chức mở được.
- Tuyệt mật: lương thưởng, chiến lược. Mã hóa và giới hạn cho một nhóm cụ thể, chặn in và sao chép.
Bốn nguyên tắc thiết kế:
- Tên nhãn phải tự giải thích. Người dùng không đọc tài liệu hướng dẫn.
- Đặt một nhãn mặc định, thường là nội bộ, để tài liệu không có nhãn không tồn tại.
- Chỉ mã hóa ở hai mức cao nhất. Mã hóa gây phiền thật, dùng bừa là người dùng tìm cách né.
- Bắt đầu không bắt buộc, chỉ khuyến nghị. Bắt buộc gắn nhãn ngay từ đầu tạo phản ứng tiêu cực.
Bắt đầu với chống rò rỉ dữ liệu
Nguyên tắc gốc: đừng chặn ngay. Chính sách chặn ngay từ đầu sẽ chặn nhầm việc kinh doanh hợp lệ, và bạn sẽ được yêu cầu tắt nó trong tuần đầu.
Đi bốn nấc:
- Chế độ mô phỏng. Chính sách chạy nhưng không tác động gì, chỉ ghi nhận. Chạy hai tới bốn tuần và xem báo cáo. Bạn sẽ ngạc nhiên về những gì đang được gửi đi hằng ngày.
- Bật cảnh báo. Người dùng thấy thông báo và tự quyết định. Việc này vừa bảo vệ vừa dạy nhân viên.
- Chặn với quyền vượt qua. Chặn nhưng cho phép người dùng ghi lý do để tiếp tục. Lý do đó lưu vào nhật ký.
- Chặn hoàn toàn cho nhóm dữ liệu nhạy cảm nhất.
Bắt đầu bằng một loại dữ liệu duy nhất và rõ ràng, chẳng hạn số thẻ ngân hàng. Làm tốt rồi mở rộng.
Với doanh nghiệp Việt Nam, đáng chú ý là Luật Bảo vệ dữ liệu cá nhân đã có hiệu lực từ đầu năm 2026, đặt ra nghĩa vụ bảo vệ dữ liệu cá nhân của khách hàng và nhân viên. Chính sách chống rò rỉ là một trong các biện pháp kỹ thuật cụ thể để đáp ứng nghĩa vụ đó. Nên tham khảo tư vấn pháp lý để xác định phạm vi áp dụng cho trường hợp của công ty bạn.
Cần gói nào và những chỗ vướng
Về giấy phép: nhãn nhạy cảm cơ bản và chính sách chống rò rỉ cho email có ở Business Premium. Các gói Enterprise cao có thêm phần phân loại tự động và mở rộng sang thiết bị. Business Basic và Standard thì không có, cần nâng gói hoặc mua thêm.
Bốn chỗ vướng thường gặp:
- Tệp mã hóa gửi cho đối tác bên ngoài thì họ mở không được, trừ khi bạn thêm họ vào danh sách được phép. Cần quy trình cho việc này, nếu không nhân viên sẽ né bằng cách gửi bản không nhãn.
- Nhãn không áp cho mọi loại tệp. Tệp của các phần mềm khác ngoài bộ Office thì hạn chế hơn nhiều.
- Chặn nhầm gây bức xúc. Cần có người xử lý nhanh các ca vượt qua, nếu không nhân viên mất niềm tin vào hệ thống.
- Không có gì thay được đào tạo. Công cụ chặn được sơ suất, không chặn được người cố tình chụp màn hình rồi gửi qua kênh khác.
Cách nhìn đúng: đây là công cụ giảm rủi ro và tạo bằng chứng tuân thủ, không phải bức tường không thể vượt qua.
Gói nào có, và thiếu thì mua thêm bao nhiêu
| Tính năng | Business Standard | Business Premium | Ghi chú |
|---|---|---|---|
| Nhãn nhạy cảm cơ bản, gắn tay | Không có sẵn | Có | Business Standard cần mua thêm phần bổ trợ bảo vệ thông tin |
| Nhãn kèm mã hóa | Không | Có | |
| Gắn nhãn tự động theo nội dung | Không | Không | Cần bản E5 hoặc phần bổ trợ tương ứng |
| Chống rò rỉ dữ liệu cho email và tệp | Không | Có | Đây là phần đáng tiền nhất của Business Premium |
| Chống rò rỉ dữ liệu trên máy nhân viên | Không | Không | Cần bản E5 |
Chênh lệch giá tại TND: Business Standard bản No Teams 2.475.000đ so với Business Premium 6.900.000đ mỗi người mỗi năm. Chênh khoảng 4,4 triệu, nhưng gói cao còn kèm nhiều thứ khác: quản lý thiết bị, chính sách truy cập có điều kiện, và Defender for Office 365 Plan 1.
Cách tính thực dụng: không cần nâng cả công ty. Nâng cho nhóm chạm dữ liệu nhạy cảm, thường là ban giám đốc, kế toán, nhân sự và người phụ trách hợp đồng. Với công ty 40 người thì thường chỉ 8 tới 12 người thuộc nhóm này.
Bộ nhãn tối thiểu, ba tới bốn nhãn là đủ
| Nhãn | Dùng cho | Có mã hóa không |
|---|---|---|
| Công khai | Tài liệu marketing, báo giá chuẩn, thông tin trên website | Không |
| Nội bộ | Tài liệu dùng trong công ty, quy trình, biên bản họp | Không, chỉ đánh dấu |
| Bảo mật | Hợp đồng, bảng lương, dữ liệu khách hàng | Có, chỉ người trong công ty mở được |
| Bảo mật, chia sẻ ngoài | Hợp đồng gửi cho đối tác cụ thể | Có, danh sách người nhận cụ thể |
Nguyên tắc thiết kế: ít nhãn thì người dùng còn chọn đúng, nhiều nhãn thì họ chọn bừa. Bắt đầu ba nhãn, chạy sáu tháng, rồi mới thêm nếu thật sự thiếu. Bộ nhãn mười lăm mục là bộ nhãn không ai dùng.
Triển khai theo ba giai đoạn, không làm nhân viên khó chịu
- Giai đoạn một, chỉ ghi nhận, 4 tới 6 tuần. Bật chính sách chống rò rỉ ở chế độ chỉ theo dõi. Không chặn gì, chỉ ghi lại. Xem báo cáo trong cổng Purview để biết dữ liệu nào thật sự đang ra ngoài và qua đường nào. Kết quả giai đoạn này thường gây bất ngờ.
- Giai đoạn hai, cảnh báo mềm, 4 tuần. Bật thông báo cho người gửi kèm nút xác nhận vẫn muốn gửi. Người dùng học được ranh giới mà không bị chặn cứng.
- Giai đoạn ba, chặn. Chỉ chặn với các loại thông tin rõ ràng, chẳng hạn số căn cước công dân, số thẻ ngân hàng, và tệp có nhãn bảo mật gửi ra ngoài. Luôn để đường ngoại lệ có phê duyệt.
Loại thông tin nhạy cảm đáng bật cho doanh nghiệp Việt Nam
- Số căn cước công dân và chứng minh nhân dân. Microsoft có sẵn mẫu nhận dạng cho Việt Nam, kiểm trong danh mục loại thông tin nhạy cảm.
- Số thẻ ngân hàng và số tài khoản. Có sẵn mẫu quốc tế.
- Mã số thuế cá nhân và doanh nghiệp. Tạo mẫu riêng theo định dạng 10 hoặc 13 chữ số.
- Từ khóa nội bộ: tên dự án đang bảo mật, mã hợp đồng, từ khóa trong bảng lương. Đây là phần tự tạo và thường hiệu quả hơn các mẫu chung.
Về nghĩa vụ pháp lý: Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 có hiệu lực từ 01/01/2026 yêu cầu áp dụng biện pháp bảo vệ phù hợp khi xử lý dữ liệu cá nhân. Chính sách chống rò rỉ có nhật ký đầy đủ là bằng chứng cụ thể và dễ trình bày khi được hỏi.
Nâng lên Business Premium tốn thêm bao nhiêu
Phần trên đã nói nhãn nhạy cảm và chống rò rỉ dữ liệu chỉ có từ Business Premium. Đây là con số chênh lệch thật để bạn cân nhắc.
| Gói | Mã SKU | Giá/user/năm | Về hai tính năng trong bài |
|---|---|---|---|
| Microsoft 365 Business Standard | CFQ7TTC0LDPB | 3.130.000đ bản có Teams | Không có nhãn nhạy cảm, không có DLP |
| Microsoft 365 Business Premium | CFQ7TTC0LCHC | 6.900.000đ | Có nhãn nhạy cảm và DLP cho email |
Chênh 3.770.000đ mỗi người mỗi năm. Công ty hai mươi người thì phần chênh là 75.400.000đ mỗi năm. Cách thường dùng để đỡ tốn: chỉ nâng Business Premium cho nhóm thật sự chạm vào dữ liệu nhạy cảm như kế toán, nhân sự, ban giám đốc, phần còn lại giữ Business Standard. Microsoft cho phép trộn nhiều gói trong cùng một tổ chức.
Giá bán lẻ tại TND, đã gồm hóa đơn VAT điện tử đứng tên doanh nghiệp. Cập nhật 07/09/2026. TND là nhà cung cấp phần mềm bản quyền chính hãng, báo giá số lượng lớn liên hệ trực tiếp.
Câu hỏi thường gặp
Nhãn có làm chậm việc của nhân viên không
Gắn nhãn mất một cú bấm nên không đáng kể. Phần gây chậm là mã hóa, vì tệp mã hóa cần xác thực khi mở và gây phiền khi chia sẻ ra ngoài. Vì thế chỉ mã hóa ở mức nhạy cảm cao.
Người nhận bên ngoài mở tệp có nhãn mã hóa thế nào
Họ cần được thêm vào danh sách được phép, và cần đăng nhập bằng một tài khoản Microsoft hoặc nhận mã xác minh qua email. Với đối tác thường xuyên, nên thiết lập trước để tránh vướng mỗi lần gửi.
Chính sách chống rò rỉ có đọc nội dung thư của nhân viên không
Hệ thống quét tự động để tìm mẫu, không có người ngồi đọc. Nhưng khi có vi phạm, quản trị viên xem được thông tin liên quan. Doanh nghiệp nên ghi rõ điều này trong quy định nội bộ để minh bạch với nhân viên.
Nên bắt đầu bằng nhãn hay bằng chính sách chống rò rỉ
Chính sách chống rò rỉ ở chế độ mô phỏng nên làm trước, vì nó không cần người dùng làm gì và cho bạn bức tranh về dữ liệu đang chảy đi đâu. Bộ nhãn triển khai sau, khi đã hiểu rõ loại dữ liệu nào cần bảo vệ.