Trả lời nhanh: SPF khai máy chủ nào được phép gửi thư nhân danh bạn. DKIM ký số vào từng thư để chứng minh thư không bị sửa. DMARC nói cho bên nhận biết phải làm gì khi hai cái kia không đạt. Đặt theo thứ tự đó, và DMARC phải đi qua chế độ theo dõi trước khi siết.
Ba bản ghi này quyết định thư công ty bạn vào hộp thư đến hay vào thư rác của người nhận. Gmail và các nhà cung cấp lớn ngày càng khắt khe, nên thiếu chúng là mất khách thật.
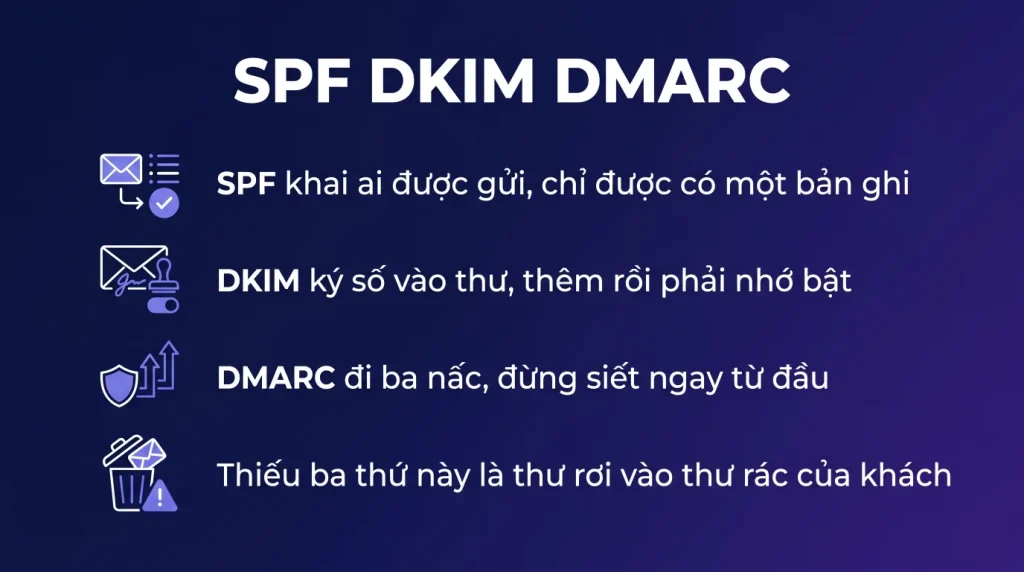
- SPF khai danh sách máy chủ được phép gửi, chỉ được có một bản ghi.
- DKIM ký số vào thư, phải thêm bản ghi rồi bật mới có tác dụng.
- DMARC quyết định xử lý thư không đạt, đi ba nấc chứ đừng siết ngay.
- Thiếu ba thứ này thì thư công ty dễ vào thư rác của Gmail.
- Đọc báo cáo DMARC để tìm các nguồn gửi hợp lệ bạn quên khai.
Vì sao ba thứ này ngày càng quan trọng
Trước đây thiếu chúng thì thư vẫn tới, chỉ hơi dễ vào thư rác. Nay khác.
Các nhà cung cấp email lớn đã siết yêu cầu với bên gửi, đặc biệt với ai gửi số lượng lớn. Thư từ tên miền không có xác thực đầy đủ bị đánh dấu đáng ngờ hoặc từ chối thẳng.
Với doanh nghiệp Việt Nam, hậu quả thực tế:
- Báo giá gửi cho khách rơi vào thư rác, khách không thấy và bạn mất đơn.
- Thư xác nhận đơn hàng từ website không tới nơi.
- Kẻ xấu giả mạo tên miền của bạn gửi thư lừa đảo cho chính khách hàng của bạn, và bạn không có cách nào chặn.
Ba bản ghi này là cách duy nhất để bên nhận phân biệt thư thật của bạn với thư mạo danh.
SPF, danh sách ai được gửi
SPF là một bản ghi TXT liệt kê các máy chủ được phép gửi thư nhân danh tên miền của bạn.
Quy tắc cứng: một tên miền chỉ được có đúng một bản ghi SPF. Hai cái là cả hai đều hỏng. Đây là lỗi phổ biến nhất, xảy ra khi bạn thêm SPF của Microsoft mà quên rằng đã có sẵn một cái cho hệ thống cũ.
Cách làm đúng khi đã có bản ghi SPF: gộp phần của Microsoft vào bản ghi đang có, chứ không thêm bản ghi mới.
Ba điểm kỹ thuật cần biết:
- Giới hạn mười lượt tra cứu. Mỗi phần tham chiếu tới một dịch vụ khác tính một lượt. Doanh nghiệp dùng nhiều dịch vụ gửi thư, chẳng hạn Microsoft 365 cộng công cụ gửi bản tin cộng phần mềm bán hàng, rất dễ vượt. Vượt là bản ghi hỏng hoàn toàn, và không có cảnh báo nào.
- Phần kết thúc quyết định xử lý thư từ nguồn không có trong danh sách. Chế độ mềm chỉ đánh dấu đáng ngờ, chế độ cứng là từ chối. Bắt đầu bằng chế độ mềm.
- Liệt kê đủ mọi nguồn gửi. Đây là phần hay sót: máy in gửi bản quét qua email, phần mềm kế toán gửi hóa đơn, website gửi thư liên hệ. Mỗi cái đều cần có trong SPF.
DKIM, chữ ký số cho từng thư
DKIM gắn một chữ ký mã hóa vào mỗi thư gửi đi. Bên nhận lấy khóa công khai từ DNS của bạn để kiểm chữ ký đó. Khớp nghĩa là thư đúng từ bạn và không bị sửa dọc đường.
DKIM mạnh hơn SPF ở một điểm quan trọng: nó sống sót qua việc chuyển tiếp. Khi thư của bạn được người nhận chuyển tiếp cho người khác, SPF hỏng vì máy chủ gửi đã đổi, còn chữ ký DKIM vẫn nguyên.
Cấu hình gồm hai bước và bước thứ hai hay bị quên:
- Thêm hai bản ghi CNAME lấy từ trang quản trị Exchange, phần bảo vệ chống thư rác.
- Vào đúng chỗ đó bật DKIM cho tên miền. Thêm bản ghi mà không bật thì chưa có tác dụng gì. Rất nhiều doanh nghiệp dừng ở bước một rồi tưởng đã xong.
Nếu bật báo lỗi, thường là bản ghi CNAME chưa lan truyền xong. Chờ một lúc rồi thử lại.
Lưu ý về tên miền phụ: nếu công ty gửi thư từ nhiều tên miền, mỗi tên miền cần cấu hình DKIM riêng.
DMARC, và cách siết dần
DMARC là bản ghi TXT làm hai việc: nói cho bên nhận biết phải làm gì với thư không qua được SPF và DKIM, và yêu cầu họ gửi báo cáo về cho bạn.
Phần báo cáo là thứ giá trị nhất và ít người dùng. Nó cho bạn thấy toàn bộ những ai đang gửi thư nhân danh tên miền của bạn, gồm cả các dịch vụ hợp lệ mà bạn quên khai, lẫn kẻ đang mạo danh.
Ba nấc, mỗi nấc cách nhau vài tuần:
- Chế độ chỉ theo dõi. Không chặn gì, chỉ nhận báo cáo. Chạy ít nhất hai tới bốn tuần và đọc báo cáo. Đây là giai đoạn bạn phát hiện ra công ty có bao nhiêu nguồn gửi thư mà mình không biết.
- Chế độ cách ly. Thư không đạt bị đẩy vào thư rác. Chạy vài tuần và theo dõi có ai phàn nàn không.
- Chế độ từ chối. Thư không đạt bị chặn thẳng. Đây là đích đến, nó chặn được việc mạo danh tên miền của bạn.
Nhảy thẳng vào chế độ từ chối là sai lầm hay gặp. Nó chặn luôn thư hợp lệ từ các nguồn bạn chưa khai, và bạn chỉ biết khi khách hàng gọi điện hỏi sao không nhận được gì.
Báo cáo DMARC gửi về dưới dạng tệp XML khó đọc bằng mắt. Có nhiều dịch vụ miễn phí nhận và trình bày lại thành báo cáo dễ hiểu, dùng chúng thay vì tự đọc.
Thứ tự làm và cách kiểm
Trình tự đầy đủ cho một tên miền mới chuyển sang Microsoft 365.
- SPF trước. Gộp đúng, kiểm không vượt mười lượt tra cứu, kết thúc bằng chế độ mềm.
- DKIM tiếp. Thêm hai bản ghi CNAME rồi nhớ bật.
- Chờ một tuần và kiểm thư gửi đi đã có cả hai dấu xác thực chưa.
- DMARC ở chế độ theo dõi. Chạy hai tới bốn tuần, đọc báo cáo, khai bổ sung các nguồn hợp lệ còn thiếu vào SPF.
- Chuyển sang cách ly, theo dõi vài tuần.
- Chuyển sang từ chối, và đổi SPF sang chế độ cứng.
Cách kiểm nhanh nhất: gửi một thư từ hộp thư công ty tới một địa chỉ Gmail của bạn. Mở thư đó, xem chi tiết tiêu đề thư. Gmail hiện rõ trạng thái của cả ba: SPF, DKIM và DMARC. Cả ba đều đạt là xong.
Ngoài ra có nhiều công cụ trực tuyến miễn phí cho phép nhập tên miền và kiểm luôn ba bản ghi, dùng chúng để soát trước khi tin vào giao diện quản lý DNS.
Ba bản ghi, giá trị chính xác cần đặt
| Bản ghi | Host | Giá trị | Ghi chú |
|---|---|---|---|
| SPF | @ | v=spf1 include:spf.protection.outlook.com -all | Chỉ được một bản ghi SPF cho mỗi tên miền. Đã có sẵn thì gộp phần include vào bản ghi đang có |
| DKIM 1 | selector1._domainkey | Chép từ trang quản trị, dạng selector1-congty-com._domainkey.congty.onmicrosoft.com hoặc dạng mới đuôi ...-v1.dkim.mail.microsoft | Giá trị riêng cho từng tên miền, không đoán được |
| DKIM 2 | selector2._domainkey | Tương tự selector1 | Hai bản ghi để Microsoft xoay khóa định kỳ |
| DMARC | _dmarc | v=DMARC1; p=none; pct=100; rua=mailto:[email protected] | Bắt đầu ở p=none, đọc báo cáo rồi mới siết |
Lấy giá trị DKIM: cổng Microsoft Defender tại security.microsoft.com, vào Email & collaboration, Policies & rules, Threat policies, Email authentication settings, thẻ DKIM. Chọn tên miền, bật công tắc, hệ thống hiện đúng hai giá trị CNAME cần thêm. Hoặc bằng PowerShell Exchange Online:
Connect-ExchangeOnline
New-DkimSigningConfig -DomainName congty.vn -Enabled $false -KeySize 2048
Get-DkimSigningConfig -Identity congty.vn | Format-List Name,Enabled,Status,Selector1CNAME,Selector2CNAME
# thêm 2 CNAME vào DNS theo giá trị vừa lấy, chờ lan truyền, rồi bật:
Set-DkimSigningConfig -Identity congty.vn -Enabled $true
Tên miền *.onmicrosoft.com được Microsoft ký DKIM sẵn, không cần làm gì. Tên miền riêng thì phải làm đủ hai bước, thêm bản ghi rồi bật.
Vì sao Gmail bắt buộc, và mốc nào áp cho ai
Theo yêu cầu của Google với người gửi, hiệu lực từ 01/02/2024, chia hai mức:
- Mọi người gửi: phải có SPF hoặc DKIM, có bản ghi PTR khớp xuôi ngược cho IP gửi, gửi qua kết nối TLS, và giữ tỉ lệ báo cáo spam dưới 0,3%.
- Gửi từ 5.000 thư một ngày trở lên tới địa chỉ Gmail: phải có cả SPF và DKIM, phải có DMARC (mức p=none là đủ), tên miền trong dòng From phải khớp với tên miền đã xác thực, và thư tiếp thị phải có nút hủy đăng ký một chạm.
Google khuyến nghị giữ tỉ lệ spam dưới 0,10% và tuyệt đối không chạm 0,30%. Ngưỡng 5.000 thư một ngày nghe cao, nhưng công ty gửi thư tự động từ website, phần mềm bán hàng và hệ thống hóa đơn cộng lại thì chạm nhanh hơn bạn nghĩ.
Kiểm tra từng bước bằng lệnh
nslookup -type=txt congty.vn                       # phải thấy đúng MỘT dòng v=spf1
nslookup -type=cname selector1._domainkey.congty.vn
nslookup -type=txt _dmarc.congty.vn
Kiểm thư thật đã đạt chưa: gửi một thư tới hộp Gmail của chính bạn, mở thư, bấm menu ba chấm, chọn Show original. Ba dòng đầu phải là SPF: PASS, DKIM: PASS, DMARC: PASS. Đây là cách kiểm nhanh và đáng tin nhất, hơn mọi công cụ kiểm DNS.
Với thư trong nội bộ Microsoft 365, mở thư trên Outlook web, xem chi tiết thư và tìm dòng Authentication-Results. Ở đó có spf=, dkim=, dmarc= và cả lý do khi hỏng.
Ba lỗi hay gặp
- SPF vượt mười lượt tra cứu. Bản ghi hỏng hoàn toàn mà không có cảnh báo nào. Đếm bằng công cụ kiểm SPF trực tuyến. Cách sửa: bỏ các dịch vụ không còn dùng, hoặc chuyển các dịch vụ gửi hàng loạt sang tên miền phụ riêng.
- DKIM thêm bản ghi rồi mà chưa bật. Rất phổ biến. Chạy
Get-DkimSigningConfig, cột Enabled phải là True. - DMARC hỏng vì lệch tên miền dù SPF và DKIM đều đạt. Xảy ra khi dịch vụ bên thứ ba gửi thay bạn với địa chỉ trả về của họ. Trong dòng Authentication-Results, so
header.from=vớismtp.mailfrom=vàheader.d=. Muốn đạt thì ít nhất một trong hai phải cùng tên miền với dòng From. Cách sửa: yêu cầu dịch vụ đó ký DKIM bằng tên miền của bạn.
Câu hỏi thường gặp
Không có ba thứ này thì thư có gửi được không
Vẫn gửi được nhưng tỉ lệ vào thư rác cao hơn nhiều, đặc biệt khi gửi tới Gmail và các dịch vụ lớn. Với thư gửi số lượng lớn thì có thể bị từ chối thẳng.
Đặt xong bao lâu thì có tác dụng
SPF và DKIM có tác dụng ngay sau khi bản ghi lan truyền, thường trong vòng một giờ. Nhưng danh tiếng tên miền cần thời gian xây lại nếu trước đó đã bị đánh giá xấu, việc đó tính bằng tuần.
Công ty dùng nhiều dịch vụ gửi thư thì sao
Tất cả phải có trong bản ghi SPF duy nhất, và cần để ý giới hạn mười lượt tra cứu. Nếu vượt, có kỹ thuật làm phẳng bản ghi nhưng nó cần bảo trì khi nhà cung cấp đổi hạ tầng. Cách bền hơn là giảm số dịch vụ gửi thư.
Có cần thuê dịch vụ quản lý DMARC không
Với doanh nghiệp vừa và nhỏ thì không cần. Một dịch vụ miễn phí để đọc báo cáo là đủ. Dịch vụ trả phí đáng cân nhắc khi công ty có nhiều tên miền và nhiều nguồn gửi phức tạp.