Trả lời nhanh: Vùng cách ly là nơi giữ thư bị hệ thống chặn, không phải thư mục thư rác trong hộp thư người dùng. Người dùng không thấy nó trừ khi bạn bật thông báo. Ai đó báo mất thư quan trọng thì đây là chỗ cần kiểm đầu tiên.
Đây là chỗ trú của những email quan trọng bị mất tích, và nhiều người quản trị chỉ biết tới nó khi đã có người phàn nàn. Bài này chỉ cách kiểm, cách thả thư, và cách giảm chặn nhầm.
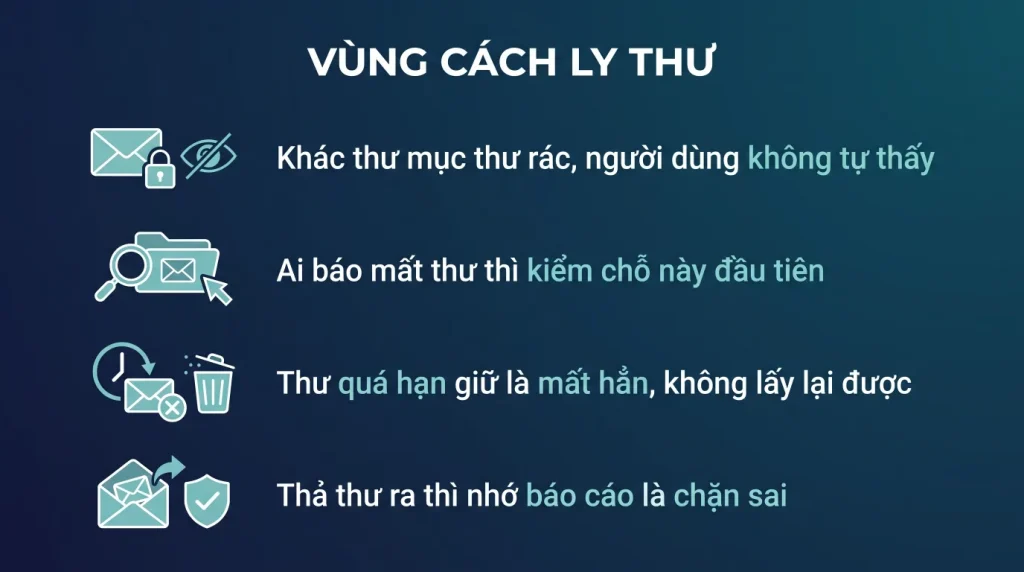
- Vùng cách ly khác thư mục thư rác trong hộp thư, người dùng không tự thấy.
- Bật thông báo định kỳ để người dùng tự kiểm phần của họ.
- Thư bị giữ trong vùng cách ly có thời hạn, quá hạn là mất.
- Thả thư ra nên kèm báo cáo sai để hệ thống học.
- Bắt đầu bằng mức chính sách chuẩn thay vì nghiêm ngặt.
Vùng cách ly khác gì thư mục thư rác
Hai thứ này khác nhau và nhầm lẫn giữa chúng làm người quản trị tìm sai chỗ.
Thư mục thư rác nằm trong hộp thư của từng người. Thư vào đó là thư hệ thống nghi ngờ nhưng vẫn cho đi qua. Người dùng tự xem và tự kéo ra được.
Vùng cách ly nằm ở cấp tổ chức. Thư vào đó là thư hệ thống chặn hẳn, không giao vào hộp thư nào. Người dùng không thấy và không biết nó tồn tại, trừ khi bạn bật thông báo.
Thư vào vùng cách ly khi bị đánh giá là:
- Thư rác mức cao, tức là gần như chắc chắn.
- Thư lừa đảo giả mạo.
- Chứa mã độc.
- Vi phạm một quy tắc luồng thư bạn tự đặt.
Quan trọng: khi ai đó báo không nhận được thư từ một đối tác, đây là chỗ kiểm đầu tiên, trước cả khi kiểm bản ghi DNS hay hỏi bên gửi.
Kiểm và thả thư
Vùng cách ly nằm trong trang Microsoft Defender, mục xem xét, cách ly.
Danh sách hiện thư bị giữ kèm người gửi, người nhận, lý do chặn và ngày hết hạn. Ba việc bạn làm với một thư:
- Xem trước nội dung mà không cần thả ra. Đủ để quyết định thư đó hợp lệ hay không.
- Thả ra, tức là giao vào hộp thư người nhận. Chọn thả cho một người hoặc cho mọi người nhận.
- Báo cáo cho Microsoft là chặn sai khi thả. Nên luôn làm việc này, vì nó giúp hệ thống học và giảm chặn nhầm về sau. Chỉ thả mà không báo thì lần sau thư tương tự vẫn bị chặn.
Về thời hạn: thư chỉ giữ trong vùng cách ly một số ngày nhất định rồi tự xóa. Mặc định thường là ba mươi ngày và bạn chỉnh được trong chính sách. Quá hạn là thư mất thật, không lấy lại được. Vì thế nếu có người đang chờ một thư quan trọng, đừng để việc kiểm trôi qua vài tuần.
Với thư chứa mã độc, hệ thống không cho xem trước và việc thả ra bị hạn chế, đây là hành vi đúng.
Cho người dùng tự kiểm phần của họ
Người quản trị kiểm vùng cách ly cho cả công ty là việc không bền vững. Có cách chia bớt.
Bật thông báo cách ly. Hệ thống gửi cho từng người một email tổng hợp theo lịch, liệt kê các thư của họ đang bị giữ. Từ email đó họ tự xem trước và tự yêu cầu thả.
Ba lựa chọn khi cấu hình:
- Tần suất. Hằng ngày là hợp lý. Thưa hơn thì thư có nguy cơ hết hạn trước khi ai đó nhìn thấy.
- Người dùng tự thả hay chỉ được yêu cầu. Cho tự thả với thư rác thông thường, chỉ cho yêu cầu với thư lừa đảo. Đây là cân bằng hợp lý: giảm việc cho quản trị viên mà vẫn giữ kiểm soát ở chỗ nguy hiểm.
- Ngôn ngữ thông báo, đặt tiếng Việt cho nhân viên dễ hiểu.
Nên báo trước cho nhân viên về email này, kèm ảnh chụp màn hình. Nếu không, chính email thông báo cách ly lại bị nghi là lừa đảo, và đó là tình huống trớ trêu nhưng có thật.
Giảm chặn nhầm
Chặn nhầm gây khó chịu hơn cả bỏ sót thư rác, vì nó làm mất việc kinh doanh. Bốn cách xử lý, xếp theo thứ tự nên dùng.
Một, luôn báo cáo sai khi thả thư. Đây là cách hiệu quả vì nó cải thiện bộ lọc chung.
Hai, dùng danh sách người gửi được phép trong chính sách chống thư rác cho các đối tác quan trọng hay bị chặn nhầm. Thêm theo địa chỉ cụ thể, đừng thêm cả tên miền lớn.
Ba, kiểm mức chính sách. Microsoft có hai bộ dựng sẵn là chuẩn và nghiêm ngặt. Nghiêm ngặt chặn nhiều hơn và chặn nhầm nhiều hơn. Với doanh nghiệp thông thường, mức chuẩn là đúng. Chỉ dùng nghiêm ngặt cho nhóm nhỏ có rủi ro cao như ban giám đốc và kế toán.
Bốn, kiểm các quy tắc luồng thư tự đặt. Nhiều ca chặn nhầm khó hiểu hóa ra do một quy tắc ai đó tạo từ lâu và quên mất.
Điều không nên làm: tắt bớt lớp lọc cho đỡ phiền. Đây là phản ứng dễ hiểu nhưng nó mở cửa cho đúng thứ mà lớp lọc sinh ra để chặn.
Thói quen vận hành
Gom lại thành việc làm đều đặn.
- Hằng ngày: nếu công ty nhỏ và chưa bật thông báo, liếc vùng cách ly một lượt. Mất hai phút.
- Hằng tuần: xem có mẫu chặn nhầm lặp lại không, chẳng hạn thư từ một đối tác cứ bị chặn mãi. Xử lý gốc thay vì thả từng lần.
- Hằng quý: rà danh sách người gửi được phép, bỏ những mục không còn cần. Danh sách này là ngoại lệ bảo mật, để lâu không rà là rủi ro.
- Khi có người báo mất thư: kiểm vùng cách ly trước, rồi mới tới công cụ theo dõi đường đi của thư trong trang quản trị Exchange.
Công cụ theo dõi đường đi của thư đáng biết: bạn nhập địa chỉ người gửi và người nhận, nó cho biết thư có tới hệ thống không và bị xử lý thế nào. Đây là cách trả lời dứt điểm câu hỏi thư mất ở đâu, thay vì đoán.
Đường vào và các lệnh cần
Vùng cách ly nằm trong cổng Microsoft Defender tại security.microsoft.com, mục Email & collaboration, Review, Quarantine. Lọc theo người nhận hoặc theo địa chỉ người gửi để tìm nhanh.
Connect-ExchangeOnline # Tim thu bi giu cua mot nguoi trong 7 ngay qua Get-QuarantineMessage -RecipientAddress [email protected] -StartReceivedDate (Get-Date).AddDays(-7) | Format-Table ReceivedTime,SenderAddress,Subject,Type,Identity -AutoSize # Tha mot thu, kem bao cao sai cho he thong hoc Release-QuarantineMessage -Identity-ReleaseToAll -ReportFalsePositive # Xem thu bi giu vi ly do gi Get-QuarantineMessage -Identity | Format-List
Tham số báo cáo sai là phần hay bị bỏ. Thả thư mà không báo cáo thì lần sau thư của cùng người gửi đó vẫn bị chặn, và bạn lại phải thả tay.
Thời hạn giữ thư và cách kéo dài
| Loại | Thời hạn mặc định | Tối đa |
|---|---|---|
| Thư rác và thư bị chặn theo chính sách | 15 ngày | 30 ngày |
| Thư lừa đảo mức cao và thư chứa mã độc | 15 ngày | 30 ngày, nhưng chỉ quản trị viên thả được |
Đổi thời hạn trong chính sách chống thư rác, mục Anti-spam policies, phần lưu giữ thư trong vùng cách ly. Đặt 30 ngày là hợp lý cho doanh nghiệp Việt Nam, vì thư quan trọng bị chặn nhiều khi cả tuần sau mới có người phát hiện.
Bật thông báo để người dùng tự kiểm
- Trong cổng Defender, vào Policies & rules, Threat policies, Quarantine policies.
- Mở phần cài đặt thông báo toàn cục, bật gửi thông báo và đặt tần suất, thường mỗi ngày một lần.
- Chọn ngôn ngữ hiển thị, và đặt tên người gửi cho dễ nhận ra.
- Quyết định người dùng được tự thả thư loại nào. Thư rác thông thường thì nên cho tự thả, thư lừa đảo và mã độc thì bắt buộc qua quản trị viên.
Bật thông báo giảm hẳn số lần người dùng gọi hỏi mất thư, và cũng giảm rủi ro thư quan trọng nằm quá hạn rồi mất hẳn.
Giảm chặn nhầm, bốn việc theo thứ tự
- Sửa gốc trước: phần lớn ca chặn nhầm với đối tác Việt Nam là do phía họ chưa có SPF hoặc DKIM đúng. Báo cho họ sửa là cách bền nhất.
- Thêm vào danh sách cho phép theo tên miền trong danh sách cho phép và chặn của tổ chức, thay vì tắt cả chính sách. Nhớ mục cho phép có hạn dùng, mặc định 30 ngày.
- Dùng chính sách chuẩn thay vì tự chỉnh từng tham số. Microsoft có bộ dựng sẵn ở mức Standard, và có công cụ phân tích cấu hình chỉ ra chỗ bạn đang đặt thấp hơn mức đó.
- Đừng dùng quy tắc luồng thư để bỏ qua lọc rác cho cả tên miền. Đây là cách sửa nhanh và cũng là lỗ hổng bị lợi dụng nhiều nhất, vì kẻ tấn công giả mạo đúng tên miền đó là đi thẳng vào hộp thư.
Việc nên đưa vào lịch: mỗi tuần một lần mở vùng cách ly lọc theo bảy ngày gần nhất, quét nhanh danh sách người gửi xem có đối tác quen nào bị chặn không. Mất năm phút và tránh được những ca mất đơn hàng vì thư báo giá không tới nơi.
Câu hỏi thường gặp
Người dùng có tự vào vùng cách ly xem được không
Được, có một trang riêng cho người dùng cuối, ở đó họ thấy các thư của mình đang bị giữ. Nhưng phần lớn nhân viên không biết trang này tồn tại, nên bật thông báo định kỳ là cách thực tế hơn.
Thư trong vùng cách ly có tính vào dung lượng hộp thư không
Không, nó lưu ở khu vực riêng và không chiếm dung lượng hộp thư người dùng. Nên bạn không cần lo việc bật cách ly làm đầy hộp thư của ai.
Vì sao thư của chính công ty gửi nội bộ lại bị chặn
Thường do cấu hình SPF hoặc DKIM chưa đúng, khiến hệ thống thấy thư mạo danh tên miền của bạn. Cũng có thể do một quy tắc luồng thư tự đặt. Kiểm hai thứ đó trước.
Bao lâu thì thư trong vùng cách ly bị xóa
Mặc định thường là ba mươi ngày, chỉnh được trong chính sách. Quá hạn là mất vĩnh viễn, không có cách khôi phục. Đây là lý do nên kiểm đều thay vì để dồn.