
Trả lời nhanh: Tailscale SSH cho bạn SSH vào server qua mạng Tailscale với xác thực bằng chính danh tính tailnet, không cần mở port 22 ra internet, không cần quản lý SSH key thủ công. Bật bằng một lệnh sudo tailscale up --ssh trên server, phân quyền bằng ACL trong admin console.
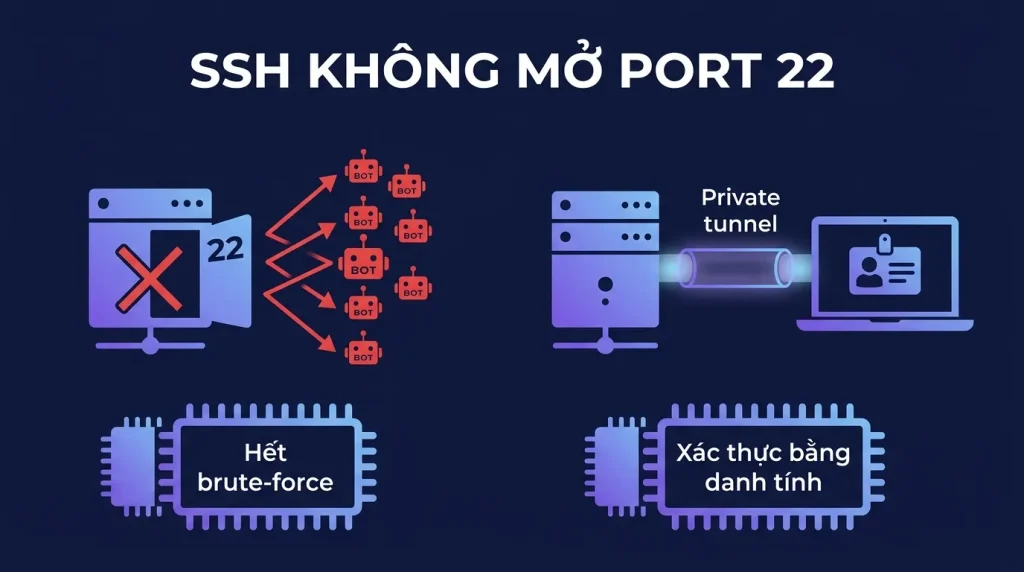
Để port 22 mở công cộng, một VPS hứng hàng nghìn lượt dò mật khẩu mỗi ngày, nhật ký auth.log của bất kỳ máy chủ nào cũng kể câu chuyện đó. Cách chống truyền thống là SSH key, fail2ban, đổi port. Tailscale SSH đi xa hơn một bậc: rút hẳn cánh cửa khỏi internet. Lượt tìm tailscale ssh tăng 8 lần trong 4 năm, bài này bật nó đúng cách trên VPS, kèm chốt an toàn để không tự khóa mình ngoài cửa.
- Port 22 công cộng = mục tiêu quét tự động 24/7; Tailscale SSH đưa cửa vào mạng riêng
- Xác thực bằng danh tính tailnet, ai, từ máy nào, vào server nào, quyền gì đều khai trong ACL
- Bật bằng 1 lệnh; không phát sinh quản lý key trên từng server
- Đóng port 22 công cộng sau khi đã kiểm chứng đường mới, và luôn giữ lối thoát console
- Giới hạn thẳng thắn: phụ thuộc tailscaled; console nhà cung cấp vẫn là phao cứu sinh
SSH truyền thống hở ở đâu
SSH bằng key đúng chuẩn đã khá an toàn về xác thực, nhưng cánh cửa vẫn nằm giữa phố: bất kỳ ai trên internet đều kết nối được đến port 22 để thử. Hệ quả là ba loại chi phí: tài nguyên hao vì hàng nghìn kết nối rác mỗi ngày; log đầy tiếng ồn khó thấy sự kiện thật; và rủi ro zero-day của chính OpenSSH phơi ra toàn cầu. fail2ban, đổi port chỉ giảm ồn, không đổi bản chất cửa mở. Cách đổi bản chất: cửa chỉ tồn tại trong mạng riêng của bạn.
Tailscale SSH là gì và khác gì SSH key
Khi bật, tailscaled trên server tiếp quản kết nối SSH đến từ tailnet: nó xác thực người dùng bằng danh tính Tailscale (tài khoản đã đăng nhập trên thiết bị client) thay vì key trên đĩa. Bạn không phải phát key cho máy mới, không phải thu hồi key khi ai đó rời đội, gỡ thiết bị khỏi tailnet là quyền truy cập biến mất. Quyền hạn khai báo tập trung một chỗ bằng ACL: ai được vào server nào, dưới user nào. SSH thường qua IP tailnet (100.x) vẫn hoạt động song song nếu bạn muốn giữ key làm lớp thứ hai.
Bật Tailscale SSH trên VPS
Server đã có Tailscale (theo bài cài đặt) chỉ cần:
sudo tailscale up --sshTừ laptop trong tailnet:
ssh user@vps-tnd
# lan dau Tailscale co the yeu cau xac nhan qua trinh duyet (check mode)
Không nhập mật khẩu, không cần key trong ~/.ssh, phiên được phép vì bạn là bạn, trên thiết bị đã xác thực của bạn.
Phân quyền bằng ACL: mẫu tối thiểu
Trong admin console, mục Access controls, khối ssh quyết định ai SSH được vào đâu. Mẫu cho phép chủ tailnet vào mọi máy dưới user thường và root:
{
  "ssh": [
    {
      "action": "accept",
      "src": ["autogroup:member"],
      "dst": ["autogroup:self"],
      "users": ["autogroup:nonroot", "root"]
    }
  ]
}
Đội nhóm thì chia theo tag: server gắn tag:prod, chỉ nhóm admin được SSH vào tag đó, dev chỉ vào tag:staging. Đổi action thành check nếu muốn mỗi phiên SSH nhạy cảm phải xác nhận lại qua trình duyệt, thêm một lớp chống thiết bị bị mượn tay.
Đóng port 22 công cộng, kèm dây an toàn
Trình tự đúng: kiểm chứng đường mới trước, đóng đường cũ sau.
# 1. Tu laptop: xac nhan SSH qua tailnet OK
ssh user@vps-tnd

# 2. Xac nhan console/VNC tren trang quan ly nha cung cap dang nhap duoc

# 3. Chan port 22 cong cong, chi cho di qua tailscale0
sudo ufw allow in on tailscale0 to any port 22 proto tcp
sudo ufw deny 22/tcp
sudo ufw enable
Từ thời điểm này, máy quét internet không còn thấy cửa SSH nào của bạn. auth.log sạch bóng brute-force, sự kiện nào xuất hiện cũng là sự kiện đáng nhìn.
Giới hạn cần biết trước khi phụ thuộc
Tailscale SSH đứng trên tailscaled: dịch vụ này lỗi, hết hạn xác thực, hay bạn lỡ tay tailscale down là đường SSH tê liệt theo. Vì thế: luôn giữ console/VNC của nhà cung cấp làm lối vào cuối; cân nhắc giữ SSH key làm phương án dự phòng qua IP tailnet; và với hạ tầng nhiều người vận hành, ghi rõ quy trình khôi phục. Tính năng ghi lại phiên (session recording) nằm ở các gói doanh nghiệp, cá nhân dùng auditd nếu cần dấu vết lệnh.
Câu hỏi thường gặp
Tailscale SSH có thay hoàn toàn SSH key không?
Thay được cho truy cập hằng ngày trong tailnet. Nhưng nên giữ key như phương án dự phòng (dùng qua IP 100.x khi Tailscale SSH tắt) và cho các hệ thống tự động như CI/CD vốn xác thực bằng key máy-với-máy.
Ai đó chiếm được laptop của tôi thì sao?
Laptop đã đăng nhập tailnet là chìa khóa, nên khóa màn hình, mã hóa ổ, và bật chế độ check trong ACL SSH để phiên vào server nhạy cảm phải xác nhận lại qua trình duyệt kèm đăng nhập tài khoản. Thiết bị mất cắp thì gỡ ngay khỏi tailnet trong admin console, quyền truy cập chết theo tức thì.
Có dùng được với Windows Server không?
Tailscale SSH phía server hiện hỗ trợ Linux (và macOS). Windows Server vẫn hưởng lợi theo cách khác: đóng RDP công cộng, chỉ cho RDP qua IP tailnet, nguyên tắc rút cửa khỏi internet áp dụng y hệt.
scp, rsync, port forwarding còn dùng được không?
Được, Tailscale SSH tương thích các công cụ chuẩn trên nền SSH: scp, rsync, sftp, ProxyJump, port forwarding hoạt động như thường, chỉ khác đường đi nằm trong tailnet.