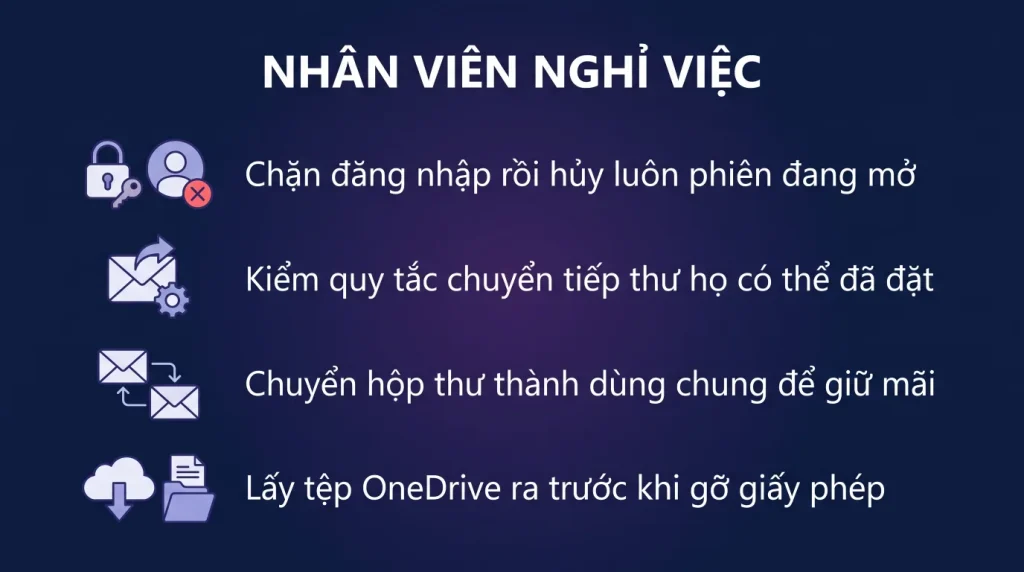
Trả lời nhanh: Đừng xóa tài khoản ngay. Thứ tự đúng: chặn đăng nhập, đặt lại mật khẩu và hủy các phiên đang mở, chuyển hộp thư thành hộp thư dùng chung, chuyển quyền sở hữu tệp OneDrive, rồi mới gỡ giấy phép. Xóa thẳng là mất dữ liệu sau khoảng ba mươi ngày.
Đây là quy trình mà mọi doanh nghiệp cần có sẵn trên giấy, vì lúc cần thì thường gấp và dễ làm sai. Bài này đưa ra thứ tự giữ được cả dữ liệu lẫn an toàn.
- Chặn đăng nhập trước tiên, đây là việc gấp nhất.
- Hủy các phiên đang mở, vì chặn đăng nhập không đá người đang online ra.
- Chuyển hộp thư thành hộp thư dùng chung để giữ vô thời hạn mà không tốn giấy phép.
- Chuyển quyền sở hữu tệp OneDrive cho người quản lý trước khi gỡ giấy phép.
- Kiểm các quy tắc chuyển tiếp thư mà người đó có thể đã đặt.
Làm ngay trong ngày cuối
Ba việc theo đúng thứ tự này, và thứ tự quan trọng.
Một, chặn đăng nhập. Trong trang quản trị, chọn người dùng, chặn đăng nhập. Tài khoản vẫn tồn tại, dữ liệu vẫn nguyên, chỉ là họ không vào được nữa.
Hai, đặt lại mật khẩu. Nghe thừa vì đã chặn đăng nhập, nhưng nó cắt các ứng dụng đang dùng thông tin đăng nhập đã lưu, chẳng hạn Outlook trên điện thoại cá nhân của họ.
Ba, hủy các phiên đang hoạt động. Đây là bước hay bị bỏ qua và nó quan trọng: chặn đăng nhập không tự đá người đang đăng nhập ra ngoài. Một phiên trình duyệt đang mở có thể còn hoạt động hàng giờ. Trong trang quản trị có chức năng đăng xuất khỏi mọi phiên, dùng nó.
Với trường hợp nghỉ việc không êm đẹp, ba việc này nên làm trước hoặc ngay khi thông báo, chứ không phải cuối ngày.
Kiểm những thứ họ có thể đã đặt
Phần này ít người nghĩ tới nhưng nó là chỗ rò rỉ dữ liệu thật.
Bốn thứ cần kiểm trong trang quản trị Exchange:
- Quy tắc chuyển tiếp thư. Người sắp nghỉ có thể đã đặt chuyển tiếp toàn bộ thư sang địa chỉ cá nhân. Kiểm cả quy tắc trong hộp thư lẫn cấu hình chuyển tiếp ở cấp hộp thư, đây là hai chỗ khác nhau.
- Quyền truy cập hộp thư khác. Họ có thể đang có quyền vào hộp thư của người khác hoặc hộp thư dùng chung, cần gỡ.
- Ứng dụng bên ngoài đã cấp quyền. Trong trang Entra, xem các ứng dụng mà tài khoản này đã cho phép truy cập dữ liệu.
- Liên kết chia sẻ tệp họ đã tạo, đặc biệt loại cho bất kỳ ai truy cập được. Những link này sống tiếp kể cả khi tài khoản bị vô hiệu hóa.
Điểm thứ tư đáng nhấn: một liên kết chia sẻ công khai do người đã nghỉ tạo ra vẫn hoạt động cho tới khi bị xóa. Đây là lý do nên đặt hạn dùng mặc định cho mọi liên kết chia sẻ.
Giữ hộp thư mà không tốn giấy phép
Đây là kỹ thuật tiết kiệm và giữ được dữ liệu, nhưng ít doanh nghiệp biết.
Chuyển hộp thư thành hộp thư dùng chung. Trong trang quản trị Exchange, chọn hộp thư đó, đổi loại sang dùng chung. Sau đó bạn gỡ giấy phép mà hộp thư vẫn tồn tại vô thời hạn.
Lợi ích:
- Toàn bộ thư cũ còn nguyên và tìm kiếm được.
- Thư gửi tới địa chỉ cũ vẫn tới nơi, không bị trả về. Khách hàng và đối tác vẫn liên lạc được.
- Người quản lý hoặc người tiếp nhận công việc mở được hộp thư đó ngay trong Outlook của mình.
- Không tốn giấy phép.
Hai lưu ý: hộp thư dùng chung có giới hạn dung lượng thấp hơn hộp thư người dùng, nếu vượt thì cần gán giấy phép trở lại. Và nên đặt trả lời tự động thông báo người này đã nghỉ kèm địa chỉ liên hệ thay thế.
Sau một thời gian, thường là sáu tháng tới một năm, khi chắc chắn không còn ai cần, bạn xóa hẳn hộp thư đó.
Chuyển dữ liệu OneDrive
OneDrive của người nghỉ việc thường chứa tài liệu công việc mà không ai khác có. Đây là chỗ mất dữ liệu nhiều nhất.
Cơ chế: khi bạn xóa tài khoản, OneDrive của họ giữ thêm một khoảng thời gian, mặc định thường là ba mươi ngày, rồi bị xóa. Bạn chỉnh được khoảng này trong cài đặt SharePoint, và nâng lên là hợp lý với doanh nghiệp có biến động nhân sự.
Ba cách xử lý, chọn theo tình huống:
- Chỉ định người tiếp nhận trước khi xóa tài khoản. Trong trang quản trị, mục dữ liệu OneDrive, chỉ định người quản lý làm người tiếp nhận. Toàn bộ tệp xuất hiện thành một thư mục trong OneDrive của người đó.
- Tự vào lấy. Người quản trị cấp quyền cho mình vào OneDrive của người kia rồi chép những gì cần ra.
- Nhắc họ tự chuyển trước khi nghỉ. Cách sạch nhất: trong quy trình bàn giao, yêu cầu chuyển mọi tài liệu công việc lên SharePoint của phòng ban. Đây là việc nên có trong danh sách bàn giao chuẩn.
Cách thứ ba tốt về lâu dài, vì nó giải quyết gốc: tài liệu công việc lẽ ra không nên nằm trong OneDrive cá nhân ngay từ đầu.
Danh sách kiểm đầy đủ
Gom lại thành quy trình dùng đi dùng lại.
Ngày cuối cùng:
- Chặn đăng nhập.
- Đặt lại mật khẩu.
- Hủy mọi phiên đang hoạt động.
- Kiểm và xóa quy tắc chuyển tiếp thư.
- Gỡ quyền truy cập các hộp thư khác.
Trong tuần đầu:
- Chuyển hộp thư thành hộp thư dùng chung, đặt trả lời tự động.
- Cấp quyền hộp thư đó cho người tiếp nhận công việc.
- Chuyển quyền sở hữu tệp OneDrive.
- Chuyển quyền sở hữu các site SharePoint mà họ là chủ sở hữu duy nhất.
- Gỡ khỏi mọi nhóm và danh sách phân phối.
- Xóa các liên kết chia sẻ công khai họ đã tạo.
- Gỡ giấy phép để gán cho người mới.
Sau sáu tháng tới một năm: xem lại hộp thư dùng chung còn ai cần không, nếu không thì xóa.
Điểm thứ tư trong nhóm hai đáng chú ý: nếu người nghỉ là chủ sở hữu duy nhất của một site SharePoint hoặc một nhóm, việc xóa tài khoản có thể để lại site không ai quản lý. Đây là lý do nguyên tắc mỗi site phải có hai chủ sở hữu.
Danh sách kiểm đầy đủ, in ra dùng luôn
| Thứ tự | Việc | Ở đâu | Thời điểm |
|---|---|---|---|
| 1 | Chặn đăng nhập | Trang quản trị, mục Users, chọn người, Block sign-in | Ngày cuối, trước khi bàn giao |
| 2 | Đặt lại mật khẩu | Cùng chỗ trên | Ngay sau bước 1 |
| 3 | Hủy mọi phiên đang mở | Chọn người, mục Account, bấm Sign out of all sessions | Ngay sau bước 2, đây là bước hay bị quên |
| 4 | Kiểm quy tắc chuyển tiếp thư | Exchange admin center, mở hộp thư, phần Mail flow settings | Trong ngày |
| 5 | Kiểm ủy quyền hộp thư và lịch | Cùng chỗ trên, phần Mailbox delegation | Trong ngày |
| 6 | Chuyển quyền sở hữu tệp trên kho cá nhân | Trang quản trị, chọn người, mục OneDrive, Access files, chuyển cho quản lý | Trong 7 ngày |
| 7 | Chuyển hộp thư thành hộp thư dùng chung | Exchange admin center, mở hộp thư, Convert to shared mailbox | Sau khi bước 6 xong |
| 8 | Gỡ giấy phép | Trang quản trị, mục Licenses | Chỉ sau khi bước 6 và 7 đã xong |
| 9 | Gỡ khỏi các nhóm và danh sách phân phối | Mục Groups | Trong 7 ngày |
| 10 | Xóa hoặc vô hiệu hóa thiết bị đã đăng ký | Entra admin center, mục Devices | Trong 7 ngày |
Thứ tự quan trọng nhất nằm ở các bước 6, 7, 8. Gỡ giấy phép trước khi chuyển dữ liệu là bắt đầu đếm ngược: theo mặc định dữ liệu còn giữ khoảng 30 ngày rồi mất.
Làm bằng PowerShell cho nhanh
Connect-ExchangeOnline
Connect-MgGraph -Scopes "User.ReadWrite.All"

$u = "[email protected]"
# 1. Chan dang nhap va huy phien
Update-MgUser -UserId $u -AccountEnabled:$false
Revoke-MgUserSignInSession -UserId $u

# 2. Kiem quy tac chuyen tiep va uy quyen
Get-Mailbox $u | Format-List ForwardingAddress,ForwardingSmtpAddress,DeliverToMailboxAndForward
Get-InboxRule -Mailbox $u | Format-Table Name,ForwardTo,RedirectTo,Enabled
Get-MailboxPermission $u | Where-Object {$_.User -like "*@*"}

# 3. Cap quyen cho nguoi tiep nhan roi chuyen thanh hop thu dung chung
Add-MailboxPermission $u -User [email protected] -AccessRights FullAccess -AutoMapping $true
Set-Mailbox $u -Type Shared
Bước kiểm quy tắc chuyển tiếp là bước bảo mật quan trọng nhất và hầu như không ai làm. Nhân viên sắp nghỉ có thể đã đặt quy tắc chuyển tiếp thư sang địa chỉ cá nhân từ nhiều tháng trước, và quy tắc đó vẫn chạy sau khi họ đi.
Bốn thứ ngoài Microsoft 365 cũng phải xử lý
- Quyền trên các hệ thống khác: phần mềm kế toán, hệ thống quản lý khách hàng, trang quản trị website, tài khoản ngân hàng điện tử. Lập sẵn danh sách hệ thống của công ty để không sót.
- Tài khoản dùng chung mà người đó biết mật khẩu: tài khoản mạng xã hội, tài khoản dịch vụ đám mây, tài khoản tên miền. Đổi mật khẩu, không chỉ gỡ quyền.
- Thiết bị và khóa vật lý: laptop, điện thoại công ty, thẻ ra vào, khóa cứng xác thực.
- Dữ liệu trên máy cá nhân của họ: nếu công ty cho phép dùng máy riêng, cần có cơ chế xóa dữ liệu công ty từ xa. Đây là lý do nên quản lý thiết bị ngay từ đầu chứ không phải lúc nhân viên nghỉ.
Chuẩn bị trước là cách duy nhất làm việc này gọn: lập sẵn danh sách kiểm cho công ty bạn, ghi rõ hệ thống nào ai gỡ quyền, rồi mỗi lần có người nghỉ chỉ việc chạy theo danh sách.
Câu hỏi thường gặp
Xóa tài khoản rồi mới nhớ cần dữ liệu thì sao
Tài khoản đã xóa nằm trong thùng rác một thời gian, thường ba mươi ngày, và khôi phục được nguyên vẹn từ trang quản trị. Quá hạn đó thì dữ liệu mất vĩnh viễn. Vì thế đừng chờ tới hạn cuối mới xử lý.
Có bắt buộc phải xóa tài khoản không
Không. Nhiều doanh nghiệp giữ tài khoản ở trạng thái bị chặn đăng nhập và đã gỡ giấy phép, không xóa hẳn. Cách này giữ được nhật ký và lịch sử liên quan tới người đó, hữu ích khi cần tra cứu về sau.
Hộp thư dùng chung giữ được bao lâu
Vô thời hạn, miễn là bạn không xóa nó. Đây chính là lý do nó là lựa chọn tốt cho hộp thư của người đã nghỉ, khác hẳn với việc chỉ gỡ giấy phép mà giữ nguyên loại hộp thư.
Người đó dùng máy công ty thì xử lý thế nào
Nếu công ty quản lý thiết bị bằng Intune hoặc công cụ tương tự, bạn xóa dữ liệu công ty trên máy đó từ xa. Nếu không, cần thu hồi máy và đăng xuất thủ công khỏi mọi ứng dụng trước khi bàn giao cho người khác.