
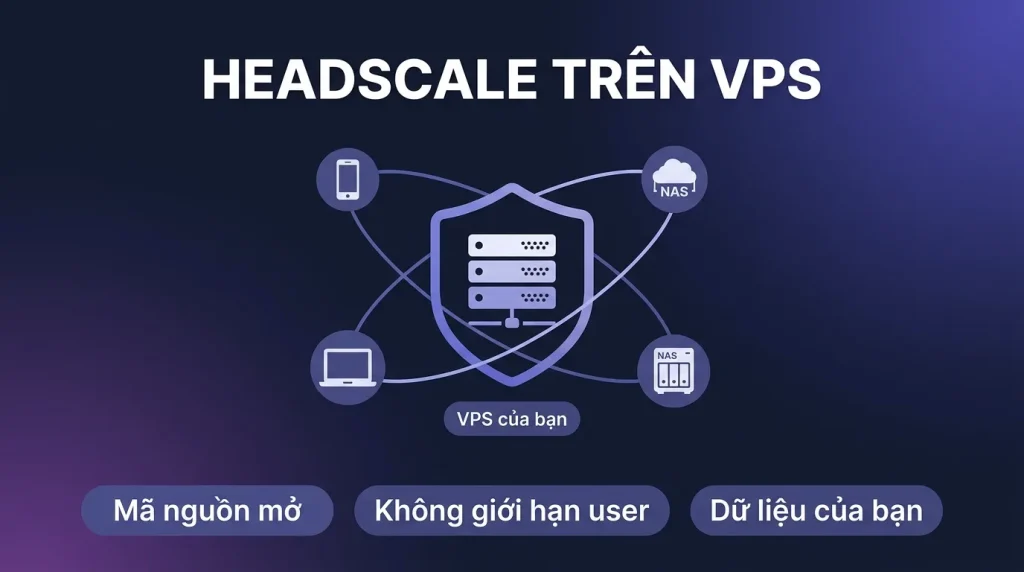
Trả lời nhanh: Headscale là bản cài đặt mã nguồn mở của control server Tailscale, thành phần duy nhất trong hệ Tailscale mà hãng không mở mã. Tự host Headscale trên một VPS có IP công cộng, bạn dùng client Tailscale chính chủ trên mọi thiết bị nhưng toàn bộ điều phối (danh sách máy, khóa, ACL) nằm trên hạ tầng của chính mình, không giới hạn số người dùng, không phụ thuộc dịch vụ bên ngoài.
Client Tailscale mã nguồn mở, giao thức WireGuard mở, chỉ control server là dịch vụ đóng. Với đa số người dùng điều đó ổn; nhưng nếu bạn muốn chủ quyền dữ liệu tuyệt đối, không giới hạn user miễn phí, hay đơn giản là thích tự vận hành, cộng đồng đã có câu trả lời: Headscale, dự án được tìm kiếm tăng 11 lần trong 4 năm ở VN. Điều kiện tiên quyết của nó cũng là lý do bài này nằm trong series VPS: control server phải luôn trực tuyến với IP công cộng, việc của một VPS.
- Headscale thay control server của hãng; client mọi thiết bị vẫn là app Tailscale chính chủ
- Cần: VPS Ubuntu có IP công cộng + một tên miền trỏ về (cho HTTPS)
- Cài bản .deb chính thức, sửa 2 dòng config, systemd enable, control server chạy trong 15 phút
- Client nối bằng cờ
--login-server; tạo user và preauthkey bằng CLI - Trả giá bằng công vận hành: backup, cập nhật, ACL sửa file, đáng cho ai cần tự chủ
Headscale là gì trong bức tranh Tailscale
Một mạng Tailscale gồm hai phần: client trên từng thiết bị (mã nguồn mở) và control server làm nhiệm vụ xác thực, phát IP, trao đổi khóa, phân phối ACL (dịch vụ đóng của hãng). Headscale viết lại phần thứ hai, mã nguồn mở hoàn toàn, một binary Go duy nhất. Client Tailscale chính chủ hỗ trợ chính thức việc trỏ sang control server khác qua cờ --login-server: nghĩa là trải nghiệm trên thiết bị giữ nguyên, chỉ bộ não chuyển về nhà bạn.
Được gì: không giới hạn user/máy theo gói giá; danh sách thiết bị và khóa công khai không nằm ở bên thứ ba; control server đặt tại Việt Nam nên độ trễ điều phối thấp. Mất gì: tự vận hành (backup, update, bảo mật), không có web console chính thức, một số tính năng hãng (Funnel, MagicDNS đầy đủ, admin UI) không có hoặc phải thay thế.
Chuẩn bị: VPS và tên miền
Cần một Cloud VPS nhỏ, Headscale cực nhẹ, gói 1GB RAM thấp nhất là thừa, và một bản ghi DNS, ví dụ hs.ten-mien-cua-ban.vn trỏ A về IP VPS. Mở port 443 (điều phối qua HTTPS) và 3478/udp (STUN giúp client dò đường P2P). VPS mới nhận nên chạy trước checklist 12 việc đầu tiên.
Cài Headscale trên Ubuntu
Tải gói .deb mới nhất từ trang releases của dự án (thay số phiên bản hiện hành):
wget https://github.com/juanfont/headscale/releases/latest/download/headscale_amd64.deb -O headscale.deb
sudo dpkg -i headscale.deb
Sửa cấu hình /etc/headscale/config.yaml: tối thiểu hai chỗ:
server_url: https://hs.ten-mien-cua-ban.vn
listen_addr: 0.0.0.0:8080
Đặt Caddy đứng trước lo HTTPS (2 dòng Caddyfile):
hs.ten-mien-cua-ban.vn {
    reverse_proxy localhost:8080
}
Bật dịch vụ:
sudo systemctl enable --now headscale
headscale version   # kiem tra chay
Tạo user và nối thiết bị đầu tiên
Trên VPS:
sudo headscale users create gia-dinh
# tao khoa noi san cho thiet bi (do phai bam link):
sudo headscale preauthkeys create --user gia-dinh --expiration 1h
Trên thiết bị (laptop, điện thoại đều có chỗ điền login server trong app; máy Linux):
sudo tailscale up --login-server https://hs.ten-mien-cua-ban.vn --auth-key=<khoa-vua-tao>Liệt kê máy đã vào mạng: sudo headscale nodes list. Từ đây mọi thứ quen thuộc: các máy thấy nhau qua IP 100.x, ping, SSH như tailnet thường.
Web UI và các mảnh thay thế
Headscale thuần CLI. Cộng đồng có vài giao diện web (headscale-ui, headplane…) cài thêm nếu bạn thích bấm chuột, chọn dự án còn được bảo trì và chỉ mở nó trong tailnet, đừng phơi công khai. ACL khai bằng file policy JSON/HuJSON trỏ trong config, cú pháp gần như đồng nhất với ACL Tailscale nên tài liệu hãng vẫn tra được. Exit node, subnet router hoạt động bình thường: sudo headscale routes list để duyệt route quảng bá.
Vận hành: backup, cập nhật, và một lời khuyên thật
Toàn bộ trạng thái nằm trong một file SQLite (mặc định /var/lib/headscale/db.sqlite), backup hằng đêm bằng cron là đủ an toàn; mất file này là mất mạng, phải nối lại từng thiết bị. Cập nhật: tải .deb mới, dpkg -i, restart, đọc changelog trước vì dự án tiến nhanh. Lời khuyên thật: nếu bạn chỉ có nhu cầu cá nhân dưới 3 user, Tailscale chính chủ miễn phí vẫn là đường ít việc nhất; Headscale tỏa sáng khi đội đông người, yêu cầu chủ quyền dữ liệu, hoặc môi trường không muốn phụ thuộc SaaS nước ngoài.
Câu hỏi thường gặp
Headscale khác gì dùng Tailscale chính chủ?
Tính năng mạng cốt lõi (mesh, MagicDNS cơ bản, exit node, subnet router, ACL) tương đương. Khác ở chỗ: không giới hạn user, dữ liệu điều phối trên máy bạn, nhưng tự vận hành và không có Funnel, admin console chính thức, SSO của hãng.
VPS cấu hình bao nhiêu là đủ chạy Headscale?
Rất thấp, binary Go nhẹ, điều phối chỉ là trao đổi metadata. Gói VPS 1GB RAM chạy Headscale cho hàng chục thiết bị vẫn nhàn; tài nguyên còn lại dùng làm exit node hay chạy dịch vụ khác.
iPhone và Android có nối được Headscale không?
Được, app Tailscale chính chủ trên cả hai nền tảng đều cho đổi control server (mục cài đặt, điền login server URL của bạn), sau đó xác thực như thường.
Có tự host được cả DERP relay không?
Được. Headscale nhúng sẵn một DERP server bật qua config, hoặc chạy derper riêng. Relay đặt tại Việt Nam giúp các kết nối phải đi vòng có độ trễ thấp hơn hẳn so với relay khu vực của hãng.