
Trả lời nhanh: Đây là hai lớp bảo vệ dùng ảo hóa để cách ly các phần quan trọng của hệ thống, chặn được nhiều loại tấn công ở tầng sâu. Chúng có ảnh hưởng hiệu năng nhưng với máy đời mới thì không đáng kể. Chỉ nên tắt khi có lý do cụ thể đã đo được, không nên tắt theo lời khuyên chung.
Nhiều bài hướng dẫn tối ưu khuyên tắt hai thứ này. Bài này nói chúng làm gì và cái giá thật của việc tắt.
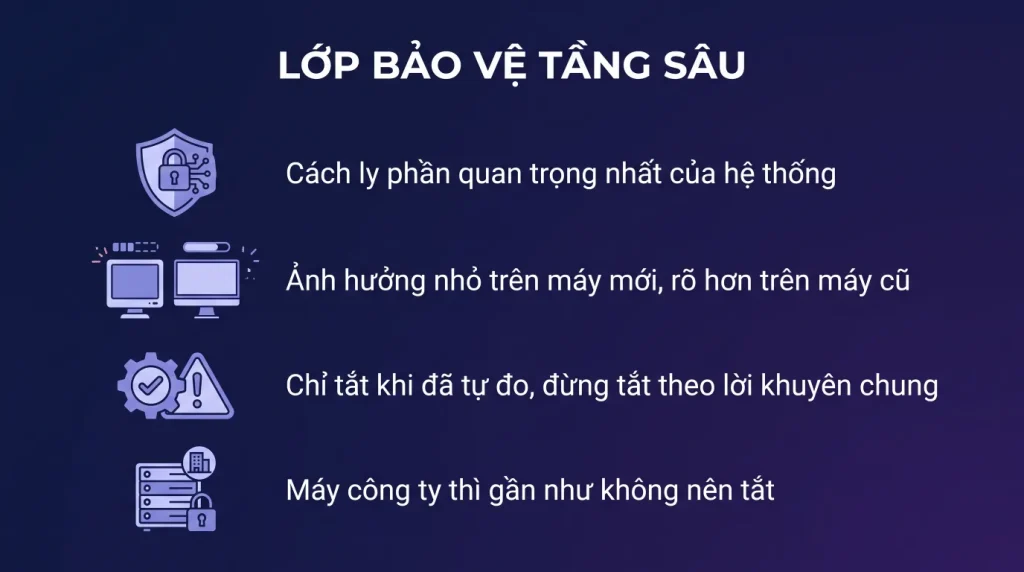
- Chúng dùng ảo hóa để cách ly phần quan trọng của hệ thống.
- Chặn được nhiều loại tấn công ở tầng driver và tầng nhân.
- Ảnh hưởng hiệu năng nhỏ trên máy đời mới, rõ hơn trên máy cũ.
- Chỉ tắt khi đã đo được ảnh hưởng cụ thể, không tắt theo lời khuyên chung.
- Máy công ty gần như không nên tắt.
Chúng làm gì
Hai tính năng liên quan tới nhau và hay bị nhắc chung.
Bảo mật dựa trên ảo hóa. Windows dùng cơ chế ảo hóa của phần cứng để tạo một vùng bộ nhớ cách ly, và đặt các phần quan trọng nhất của hệ thống vào đó.
Mã độc chiếm được quyền cao nhất trong Windows cũng không chạm được vào vùng cách ly đó.
Toàn vẹn mã ở tầng nhân. Đây là một tính năng chạy trên nền vùng cách ly đó. Nó kiểm tra mọi driver và mã chạy ở tầng sâu nhất, chỉ cho phép mã đã được ký và đã được xác minh chạy.
Chúng chặn được gì:
- Driver độc hại chèn mã vào tầng nhân.
- Tấn công lấy cắp thông tin đăng nhập từ bộ nhớ.
- Mã độc lợi dụng driver hợp lệ nhưng có lỗ hổng để chiếm quyền.
Nhóm thứ ba đáng chú ý vì đây là kỹ thuật được dùng nhiều trong các vụ tấn công vào doanh nghiệp gần đây.
Ảnh hưởng hiệu năng thật sự
Đây là chỗ có nhiều thông tin sai lệch.
Với máy đời mới, chip xử lý có hỗ trợ tăng tốc ảo hóa ở mức phần cứng, ảnh hưởng thường trong khoảng vài phần trăm và không cảm nhận được trong công việc thông thường.
Với máy đời cũ hơn, ảnh hưởng rõ hơn, có thể tới mức cảm nhận được với các tác vụ nặng.
Ba loại công việc bị ảnh hưởng nhiều nhất:
- Máy ảo chạy bên trong, vì chúng cạnh tranh cùng một cơ chế ảo hóa.
- Các tác vụ tính toán nặng liên tục.
- Một số phần mềm đồ họa và mô phỏng.
Ba loại công việc gần như không bị ảnh hưởng: soạn thảo văn bản, bảng tính, duyệt web, họp trực tuyến, phần mềm kế toán.
Cách duy nhất để biết máy bạn bị ảnh hưởng bao nhiêu là đo. Làm một tác vụ đại diện, bấm giờ, tắt tính năng, làm lại, so sánh. Đừng dựa vào con số trong bài viết nào, vì nó phụ thuộc rất nhiều vào phần cứng cụ thể.
Kiểm trạng thái và cách tắt
Kiểm: gõ tìm kiếm cụm thông tin hệ thống, mở ra và tìm mục bảo mật dựa trên ảo hóa. Ở đó ghi trạng thái đang chạy hay không, và các dịch vụ đang được bảo vệ.
Cách khác: mở ứng dụng Bảo mật Windows, mục bảo mật thiết bị, cách ly lõi. Ở đó có công tắc cho tính năng toàn vẹn bộ nhớ.
Cách tắt: tắt công tắc toàn vẹn bộ nhớ trong mục đó, rồi khởi động lại. Với các thành phần khác của bảo mật dựa trên ảo hóa, cần sửa trong chính sách nhóm hoặc trong sổ đăng ký.
Ba điều cần biết trước khi tắt:
- Một số máy không cho tắt vì chính sách của tổ chức hoặc vì cấu hình từ nhà sản xuất.
- Tắt xong phải khởi động lại mới có hiệu lực.
- Ghi lại là bạn đã tắt, vì sau vài tháng bạn sẽ quên và không hiểu vì sao máy này khác các máy khác.
Khi nào tắt là hợp lý
Bốn tình huống chính đáng:
- Bạn đã đo và thấy ảnh hưởng đáng kể với công việc cụ thể của mình, không phải đọc thấy ở đâu đó.
- Một driver cần thiết không chạy được vì nó không đạt yêu cầu về toàn vẹn mã. Windows sẽ báo rõ driver nào.
- Máy dùng chuyên cho một phần mềm mô phỏng hoặc tính toán nặng và không nối mạng.
- Máy đời cũ dùng cho tác vụ nặng và bạn chấp nhận đánh đổi có ý thức.
Ba lý do không chính đáng:
- Đọc thấy trên mạng khuyên tắt để tối ưu.
- Máy chậm mà chưa tìm nguyên nhân thật. Máy chậm thường do ổ cứng cơ, thiếu RAM, hoặc quá nhiều chương trình khởi động, không phải do lớp bảo vệ này.
- Muốn tăng vài phần trăm hiệu năng mà không có nhu cầu cụ thể.
Với máy công ty, gần như không nên tắt. Đây là lớp chặn được đúng loại tấn công đang phổ biến nhất nhắm vào doanh nghiệp, và vài phần trăm hiệu năng không đáng đổi.
Với người quản trị
Bốn việc.
- Kiểm trạng thái trên cả dàn máy. Một lệnh PowerShell cho biết máy nào đang bật, máy nào tắt. Nhiều nơi phát hiện ra một số máy đã bị ai đó tắt mà không ai biết.
- Áp chính sách bắt buộc bật qua chính sách nhóm hoặc Intune, để người dùng không tắt được.
- Xử lý riêng các máy có lý do chính đáng để tắt, và ghi vào tài liệu vì sao.
- Khi mua máy mới, chọn cấu hình đủ mạnh để chạy các lớp bảo vệ này thoải mái. Đây là yếu tố nên tính vào quyết định mua sắm.
Về máy mới xuất xưởng: nhiều máy bán ra đã bật sẵn các tính năng này. Nếu bạn cài lại Windows từ bộ cài chung, chúng có thể không tự bật. Kiểm sau khi cài lại.
Một góc nhìn về đánh đổi: chi phí của việc tắt không hiện ra hằng ngày, nó chỉ hiện ra vào ngày có sự cố. Còn lợi ích vài phần trăm hiệu năng thì cũng không ai thật sự cảm nhận được. Đó là lý do lựa chọn mặc định nên là để nguyên.
Kiểm trạng thái và đo ảnh hưởng thật
:: Xem hai tinh nang dang bat hay tat
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard |
  Select VirtualizationBasedSecurityStatus, SecurityServicesRunning

:: Cach doc nhanh: chay msinfo32, tim dong ve bao mat dua tren ao hoa
msinfo32

:: Do anh huong that: chay mot phep do truoc va sau khi tat
:: dung cung mot bai do, cung dieu kien, va chay 3 lan lay trung binh
| Loại công việc | Ảnh hưởng thường thấy | Có đáng tắt không |
|---|---|---|
| Soạn thảo văn bản, duyệt web, thư | Gần như không cảm nhận được | Không, đừng tắt |
| Bảng tính nặng, dựng phần mềm | Nhỏ | Không đáng đánh đổi |
| Chạy máy ảo lồng nhau | Đáng kể | Cân nhắc, nhưng có cấu hình thay thế |
| Máy đời cũ, chip không hỗ trợ tốt | Có thể rõ | Đây là trường hợp hợp lý nhất để tắt |
Chúng bảo vệ khỏi cái gì
Hai tính năng này dùng nền ảo hóa của phần cứng để tách một vùng nhớ mà ngay cả nhân hệ điều hành cũng không chạm vào được, và để chặn mã chưa được ký chạy ở mức nhân. Nói ngắn gọn: chúng chống lại loại tấn công leo thang quyền lên mức cao nhất của hệ thống, thứ mà phần mềm diệt vi rút thông thường không chặn được.
Vì thế câu hỏi đúng không phải máy có nhanh hơn khi tắt không, mà là bạn có sẵn sàng bỏ lớp bảo vệ đó để đổi lấy phần hiệu năng cụ thể mình đo được không.
Đừng tắt hàng loạt cho cả công ty
- Đừng tắt hàng loạt cho cả công ty chỉ vì vài người kêu chậm. Đo trên máy cụ thể trước.
- Nếu buộc phải tắt trên một số máy, ghi lại lý do, danh sách máy và người duyệt. Đây là quyết định về rủi ro, cần có dấu vết.
- Bù lại bằng biện pháp khác trên các máy đã tắt: siết chính sách chạy ứng dụng, hạn chế quyền quản trị của người dùng.
- Với máy mới mua, kiểm chip có hỗ trợ tốt không trước khi đặt số lượng lớn. Vấn đề hiệu năng chủ yếu nằm ở máy đời cũ.
Câu hỏi thường gặp
Tắt hai thứ này máy nhanh hơn bao nhiêu
Tùy phần cứng. Máy đời mới thường chỉ vài phần trăm và không cảm nhận được. Máy đời cũ thì rõ hơn. Cách duy nhất để biết là tự đo với công việc thật của bạn.
Máy chậm có phải do chúng không
Thường không. Máy chậm chủ yếu do ổ cứng cơ, thiếu bộ nhớ, hoặc quá nhiều chương trình khởi động. Kiểm ba thứ đó trước khi nghĩ tới việc tắt lớp bảo vệ.
Chạy máy ảo có bị ảnh hưởng không
Có, vì máy ảo và các lớp bảo vệ này cùng dùng cơ chế ảo hóa của phần cứng. Với máy chuyên chạy nhiều máy ảo, đây là trường hợp đáng cân nhắc.
Máy công ty có nên tắt không
Gần như không. Đây là lớp chặn được đúng loại tấn công đang phổ biến nhất nhắm vào doanh nghiệp, và vài phần trăm hiệu năng không đáng đổi.