Trả lời nhanh: TPM là con chip hoặc mô đun giữ khóa mã hóa tách khỏi phần còn lại của máy. Windows 11 bắt buộc phải có TPM 2.0. Phần lớn máy sản xuất từ năm 2016 trở đi đều có sẵn nhưng đang tắt trong BIOS, bật lên là dùng được.
Rất nhiều máy bị báo không cài được Windows 11 chỉ vì một mục đang tắt trong BIOS. Bài này chỉ đúng chỗ đó.
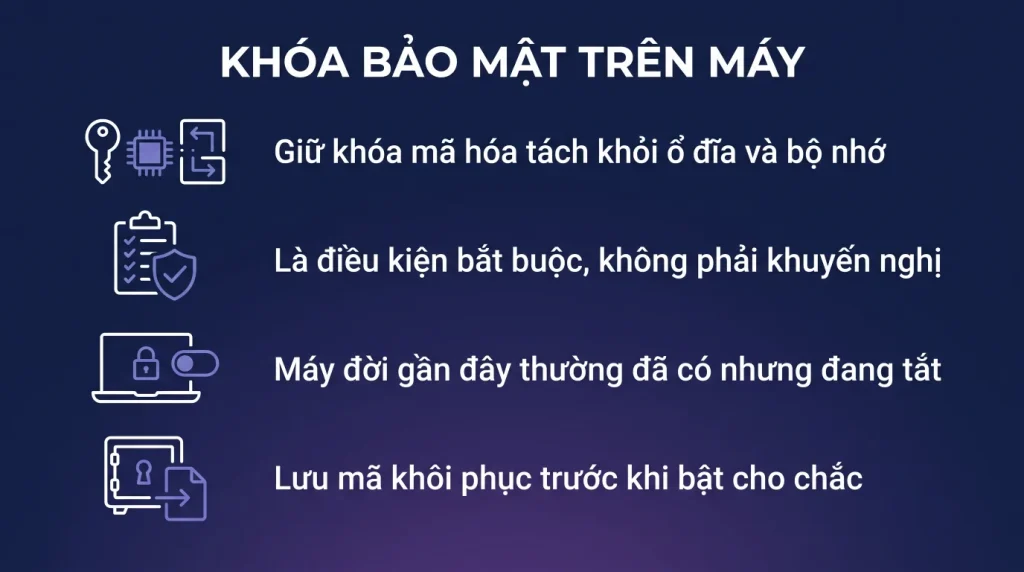
- TPM là nơi giữ khóa mã hóa tách khỏi ổ đĩa và bộ nhớ.
- Windows 11 bắt buộc có TPM 2.0, không phải khuyến nghị.
- Phần lớn máy từ 2016 trở đi đã có sẵn nhưng đang tắt.
- Trong BIOS nó có nhiều tên khác nhau tùy hãng chip.
- Bật TPM không làm mất dữ liệu, nhưng cần lưu mã BitLocker trước.
TPM là gì và để làm gì
Giải thích ngắn gọn cho người không chuyên.
TPM là một vùng lưu trữ khóa được bảo vệ, tách riêng khỏi ổ đĩa và bộ nhớ chính. Nó có thể là chip rời trên bo mạch, hoặc một phần được xây sẵn trong chip xử lý.
Nó giữ những gì: khóa mã hóa ổ đĩa của BitLocker, khóa dùng cho Windows Hello, và các dấu vết cho biết máy có bị can thiệp lúc khởi động không.
Vì sao tách riêng lại quan trọng: nếu khóa mã hóa nằm trên chính ổ đĩa đã mã hóa thì kẻ lấy được ổ cũng lấy được khóa. TPM làm khóa không rời khỏi con chip.
TPM 1.2 và TPM 2.0: bản 2.0 hỗ trợ thuật toán mã hóa mới hơn và nhiều loại khóa hơn. Windows 11 chỉ chấp nhận bản 2.0.
Với người dùng thường ngày, TPM chạy hoàn toàn ở nền và bạn không bao giờ thao tác trực tiếp với nó.
Kiểm tra máy đã có chưa
Ba cách, chọn cách nào cũng được.
- Cách nhanh nhất: bấm tổ hợp phím Windows cộng R, gõ tpm.msc rồi bấm Enter. Cửa sổ hiện ra sẽ nói TPM đã sẵn sàng hay không tìm thấy, kèm số phiên bản.
- Qua Device Manager: mở mục thiết bị bảo mật, tìm dòng có chữ Trusted Platform Module kèm số phiên bản.
- Qua công cụ kiểm tra sức khỏe máy tính của Microsoft, nó nói rõ máy thiếu điều kiện nào.
Nếu cửa sổ báo không tìm thấy TPM: chưa chắc máy không có. Rất nhiều máy có nhưng đang tắt trong BIOS, và Windows không thấy khi nó đang tắt.
Với máy tự lắp: tra thông số bo mạch chủ trên trang hãng, mục bảo mật. Bo mạch đời gần đây gần như đều hỗ trợ TPM dạng phần mềm chạy trong chip xử lý.
Bật TPM trong BIOS
Đây là chỗ khó nhất vì mỗi hãng đặt tên khác nhau.
- Vào BIOS khi bật máy, thường bằng phím Delete, F2, F10 hoặc F12 tùy hãng.
- Tìm mục bảo mật hoặc mục cấu hình nâng cao.
- Tìm dòng có tên tương ứng với hãng chip xử lý. Máy dùng chip Intel thường ghi Platform Trust Technology hoặc PTT. Máy dùng chip AMD thường ghi fTPM hoặc AMD firmware TPM.
- Đặt về bật, lưu và thoát.
- Vào Windows, chạy lại tpm.msc để xác nhận.
Trước khi bật, lưu mã khôi phục BitLocker nếu ổ đang được mã hóa. Thay đổi cấu hình TPM có thể làm máy đòi mã khi khởi động.
Nếu không tìm thấy mục nào giống: cập nhật BIOS lên bản mới nhất từ trang hãng. Nhiều hãng bổ sung mục này qua bản cập nhật BIOS sau khi Windows 11 ra mắt.
Khi máy thật sự không có TPM
Bốn hướng.
- Với máy để bàn tự lắp: một số bo mạch có chân cắm cho mô đun TPM rời. Tra tài liệu bo mạch, mua đúng mô đun cho hãng đó.
- Với laptop: thường không gắn thêm được. Máy không có thì đành dùng tiếp Windows 10 tới hết hạn hỗ trợ, hoặc đổi máy.
- Cài vòng để bỏ qua kiểm tra: làm được nhưng không nên. Máy cài kiểu này không được Microsoft cam kết cập nhật, kể cả bản vá bảo mật.
- Với máy công ty: đưa vào kế hoạch thay thế thay vì cài vòng. Rủi ro thiếu bản vá lớn hơn khoản tiết kiệm.
Một điểm dễ nhầm: máy có TPM 1.2 không nâng lên 2.0 bằng phần mềm được. Đó là khác biệt ở tầng phần cứng và firmware.
TPM và mã hóa ổ đĩa
Ba điều nên biết trước khi bật BitLocker.
- TPM giữ khóa để ổ tự mở khi máy khởi động bình thường. Nhờ đó bạn không phải gõ mật khẩu mã hóa mỗi lần bật máy.
- Đổi phần cứng hoặc cập nhật BIOS có thể làm TPM không nhả khóa, và máy đòi mã khôi phục. Đây là hành vi đúng chứ không phải lỗi.
- Luôn lưu mã khôi phục ở nơi ngoài máy đó: tài khoản Microsoft, tài khoản công ty, hoặc bản in cất riêng.
Với máy công ty: mã khôi phục nên được lưu tập trung theo chính sách, để người quản trị lấy được khi nhân viên nghỉ hoặc quên. Đừng để mã chỉ nằm trong tài khoản cá nhân của nhân viên.
Trước khi cập nhật BIOS trên máy đã mã hóa: tạm dừng BitLocker, cập nhật xong rồi bật lại. Cách này tránh được việc máy đòi mã sau khởi động lại.
Kiểm máy đã có chưa, ba cách
:: Cach 1: cong cu quan ly chip bao mat
tpm.msc

:: Cach 2: PowerShell, cho ket qua ro nhat
Get-Tpm | Select TpmPresent, TpmReady, TpmEnabled, TpmActivated, ManufacturerVersion

:: Cach 3: xem trong thong tin he thong
msinfo32
:: tim dong ve trang thai chip bao mat

:: Kiem them dieu kien khoi dong an toan
Confirm-SecureBootUEFI
| Kết quả | Nghĩa là | Làm gì |
|---|---|---|
| TpmPresent True, TpmReady True | Đã có và đã bật | Không phải làm gì |
| TpmPresent False | Chưa bật trong BIOS, hoặc máy không có | Vào BIOS bật, xem mục dưới |
| TpmPresent True, TpmReady False | Có nhưng chưa khởi tạo | Khởi tạo trong công cụ quản lý |
| Không mở được công cụ quản lý | Máy đời cũ, không có chip này | Xem phần cuối bài |
Bật trong BIOS: tên gọi khác nhau theo hãng chip
- Máy dùng chip Intel: tìm mục có chữ Platform Trust Technology, thường viết tắt là PTT.
- Máy dùng chip AMD: tìm mục có chữ fTPM hoặc AMD Platform Security Processor.
- Máy có chip rời: mục ghi thẳng là Security Device hoặc TPM Device, đặt thành Enabled.
- Vị trí thường thấy: trong mục Security hoặc Advanced. Nếu không thấy, cập nhật BIOS lên bản mới rồi tìm lại.
Cảnh báo quan trọng trước khi đụng vào: nếu ổ đĩa đang được mã hóa, phải lưu khóa khôi phục ra nơi khác trước. Bật, tắt hoặc xóa chip bảo mật làm máy đòi khóa khôi phục ở lần khởi động sau, và không có khóa là mất toàn bộ dữ liệu.
Nó dùng để làm gì trong thực tế
- Giữ khóa mã hóa ổ đĩa, nên máy tự mở khóa được mà không cần nhập mật khẩu mỗi lần khởi động.
- Giữ mã PIN đăng nhập, và tự khóa sau vài lần nhập sai. Đây là lý do mã PIN an toàn hơn mật khẩu dù ngắn hơn.
- Chứng minh máy chưa bị can thiệp cho các chính sách truy cập của công ty.
- Với doanh nghiệp: đây là điều kiện để bật mã hóa ổ đĩa hàng loạt và lưu khóa khôi phục tập trung, tức là điều kiện để máy xách tay bị mất không thành sự cố dữ liệu.
Câu hỏi thường gặp
Máy tôi báo không có TPM, có phải phải mua máy mới không
Chưa chắc. Phần lớn máy từ 2016 trở đi có TPM nhưng đang tắt trong BIOS. Vào BIOS tìm mục PTT hoặc fTPM và bật lên.
Bật TPM có làm mất dữ liệu không
Không. Nhưng nếu ổ đang mã hóa BitLocker thì máy có thể đòi mã khôi phục sau khi khởi động lại, nên hãy lưu mã trước khi bật.
TPM 1.2 nâng lên 2.0 được không
Không nâng bằng phần mềm được. Với máy để bàn có chân cắm mô đun TPM thì có thể thay mô đun, với laptop thì thường không.
Cài Windows 11 bỏ qua kiểm tra TPM có sao không
Máy chạy được nhưng Microsoft không cam kết cung cấp cập nhật cho máy đó, gồm cả bản vá bảo mật. Với máy công ty thì không nên làm.