
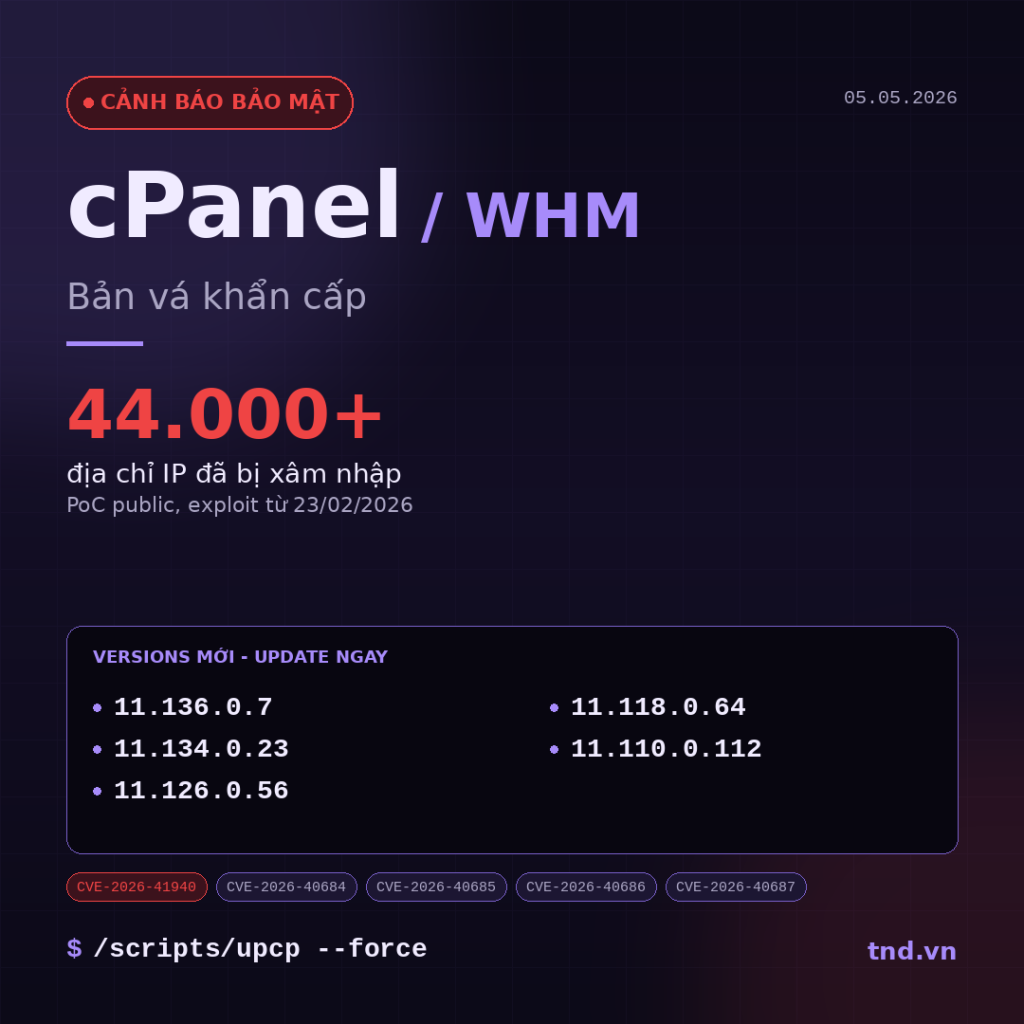
Cập nhật ngày 5/5/2026: cPanel vừa phát hành 5 phiên bản mới fix nhiều lỗ hổng Exim mail server, đồng thời tiếp tục bảo vệ trước CVE-2026-41940 (CVSS 9.8) đã bị khai thác toàn cầu. Theo Shadowserver Foundation, khoảng 44.000 địa chỉ IP đã bị xâm nhập sau khi PoC được công bố.
Tóm tắt nhanh tình hình
- CVE-2026-41940: Lỗ hổng Authentication Bypass cho phép chiếm quyền root WHM mà không cần password (CVSS 9.8). PoC tên
cPanelSniperđã public trên GitHub. Exploit được phát hiện ngoài thực địa từ 23/02/2026, tức khoảng 2 tháng trước khi cPanel ra patch. - CVE-2026-40684 đến CVE-2026-40687: Bốn lỗ hổng Exim mail server liên quan đến DNS crash trên hệ musl, JSON heap corruption, OOB read qua UTF-8 header và OOB read trong SPA authenticator.
- CISA đã đưa CVE-2026-41940 vào danh sách Known Exploited Vulnerabilities (KEV).
Các phiên bản cPanel mới (5/5/2026)
11.136.0.711.134.0.2311.126.0.5611.118.0.6411.110.0.112
VPS cPanel tại TND đã được cập nhật
Tất cả các node VPS cPanel quản lý bởi TND đã được rolling update trong tuần qua. Khách hàng đang dùng dịch vụ Hosting và VPS Managed tại TND không cần thực hiện thao tác nào, hệ thống đã sẵn sàng. Riêng các VPS Self-Managed thuộc về trách nhiệm cập nhật của khách hàng và cần thao tác thủ công.
Hướng dẫn cập nhật cho VPS Self-Managed
SSH vào server với quyền root và chạy lần lượt các lệnh sau:
# 1. Kiểm tra version hiện tại
/usr/local/cpanel/cpanel -V

# 2. Force update lên bản mới nhất
/scripts/upcp --force

# 3. Verify lại version sau khi update xong
/usr/local/cpanel/cpanel -V
Sau khi update, version trả về phải khớp một trong 5 bản đã liệt kê ở trên (tuỳ nhánh đang chạy).