
Trả lời nhanh: Kiểm theo thứ tự này: ba bản ghi xác thực đã đủ và đúng chưa, tên miền có bị đưa vào danh sách đen không, nội dung thư có dấu hiệu đáng ngờ không, và cuối cùng mới hỏi bên nhận. Bảy trên mười ca là do thiếu DKIM hoặc SPF sai.
Đây là sự cố gây thiệt hại kinh doanh trực tiếp vì báo giá và hợp đồng không tới tay khách. Bài này đưa ra trình tự chẩn đoán từ nguyên nhân phổ biến nhất xuống.
- Kiểm ba bản ghi xác thực trước tiên, đây là nguyên nhân của đa số ca.
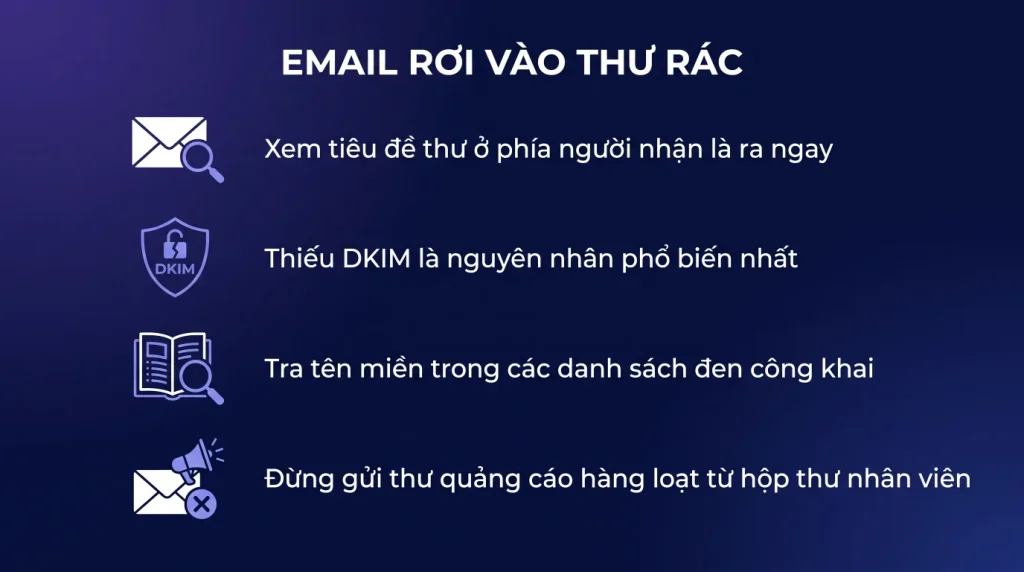
- Xem tiêu đề thư ở phía người nhận để biết chính xác cái nào không đạt.
- Tra tên miền và địa chỉ IP trong các danh sách đen công khai.
- Nội dung nhiều liên kết rút gọn và chữ viết hoa dễ bị đánh dấu.
- Gửi hàng loạt từ hộp thư thường là cách nhanh nhất để mất danh tiếng.
Bước một, xem tiêu đề thư ở phía người nhận
Đây là bước cho câu trả lời nhanh nhất và nhiều người bỏ qua vì tưởng phức tạp.
Cách làm: gửi một thư từ hộp thư công ty tới một địa chỉ Gmail bạn kiểm soát. Mở thư đó trên Gmail, vào menu của thư và chọn hiển thị bản gốc.
Gmail hiện ngay một bảng tóm tắt với ba dòng: SPF, DKIM và DMARC, mỗi dòng ghi đạt hoặc không đạt.
- Cả ba đạt: phần xác thực không phải nguyên nhân, chuyển sang bước hai.
- DKIM không đạt hoặc không có: nguyên nhân phổ biến nhất. Thường là do thêm bản ghi mà quên bật DKIM trong trang quản trị Exchange.
- SPF không đạt: bản ghi thiếu nguồn gửi, hoặc có hai bản ghi SPF, hoặc vượt giới hạn mười lượt tra cứu.
- DMARC không đạt: thường kéo theo từ hai cái trên.
Bảy trên mười ca dừng lại ở đây với nguyên nhân rõ ràng.
Bước hai, kiểm danh tiếng tên miền và địa chỉ
Nếu xác thực đều đạt mà thư vẫn vào thư rác, khả năng cao là tên miền hoặc địa chỉ gửi đã bị đánh giá xấu.
Ba việc:
- Tra tên miền trong các danh sách đen công khai. Có nhiều công cụ trực tuyến miễn phí cho phép nhập tên miền và kiểm cùng lúc hàng chục danh sách. Nếu có tên trong đó, mỗi danh sách có quy trình yêu cầu gỡ riêng.
- Kiểm bảng điều khiển dành cho người gửi của các nhà cung cấp lớn. Chúng cho biết tỉ lệ thư của bạn bị đánh dấu là rác và danh tiếng tên miền theo đánh giá của họ.
- Xem có ai đang mạo danh tên miền của bạn không. Nếu kẻ xấu gửi thư rác nhân danh tên miền công ty, danh tiếng của bạn bị kéo xuống dù bạn không làm gì. Báo cáo DMARC là cách phát hiện điều này.
Danh tiếng xấu cần thời gian xây lại, tính bằng tuần chứ không phải ngày. Không có cách nào rút ngắn ngoài việc gửi đều đặn và đúng mực.
Bước ba, xem lại nội dung và cách gửi
Bộ lọc đánh giá cả nội dung. Sáu dấu hiệu hay khiến thư bị đánh dấu:
- Nhiều liên kết rút gọn. Đây là dấu hiệu mạnh vì kẻ lừa đảo hay dùng để giấu địa chỉ thật. Dùng đường link đầy đủ.
- Tỉ lệ ảnh trên chữ quá cao, hoặc thư chỉ gồm một ảnh lớn.
- Chữ viết hoa toàn bộ và nhiều dấu chấm than trong tiêu đề.
- Tệp đính kèm dạng nén hoặc dạng chạy được.
- Địa chỉ trả lời khác hẳn địa chỉ gửi.
- Không có cách hủy đăng ký với thư gửi hàng loạt.
Về cách gửi, đây là chỗ doanh nghiệp Việt Nam hay vấp: gửi thư quảng cáo hàng loạt từ hộp thư nhân viên. Việc này vừa vi phạm giới hạn gửi của Microsoft, vừa phá danh tiếng tên miền, và có thể dẫn tới khóa hộp thư. Thư quảng cáo phải gửi qua dịch vụ chuyên dụng với tên miền phụ riêng, để nếu có vấn đề thì tên miền chính không bị ảnh hưởng.
Cũng cần lưu ý quy định của pháp luật Việt Nam về thư điện tử quảng cáo, trong đó yêu cầu có sự đồng ý của người nhận trước khi gửi.
Bước bốn, phía người nhận
Đến đây mới hỏi bên nhận, vì đây là thứ bạn không kiểm soát được.
Ba tình huống:
- Chỉ một công ty nhận không được, các nơi khác bình thường. Gần như chắc chắn là bộ lọc bên họ. Nhờ họ thêm địa chỉ của bạn vào danh sách người gửi an toàn, hoặc nhờ quản trị viên bên đó kiểm vùng cách ly.
- Người nhận từng bấm nút báo thư rác với một thư của bạn trước đây. Hành động đó ảnh hưởng lâu dài, họ cần kéo thư ra khỏi thư mục thư rác và đánh dấu không phải rác.
- Bên nhận dùng dịch vụ lọc của bên thứ ba đặt trước hộp thư. Trường hợp này quản trị viên bên đó phải xử lý ở dịch vụ đó chứ không phải trong hộp thư.
Với khách hàng quan trọng, cách thực dụng là gọi điện nhờ họ tìm trong thư mục thư rác và đánh dấu không phải rác. Việc đó vừa giải quyết ngay vừa cải thiện đánh giá cho các thư sau.
Phòng ngừa lâu dài
Năm việc giữ cho thư công ty luôn tới nơi.
- Cấu hình đủ ba bản ghi xác thực và kiểm lại mỗi khi thêm một dịch vụ gửi thư mới.
- Bật DMARC ở chế độ theo dõi và đọc báo cáo ít nhất mỗi quý. Đây là hệ thống cảnh báo sớm.
- Tách thư quảng cáo sang tên miền phụ riêng và gửi qua dịch vụ chuyên dụng.
- Giữ danh sách gửi sạch. Gửi tới nhiều địa chỉ không tồn tại là dấu hiệu xấu cho bộ lọc.
- Bật xác thực nhiều yếu tố cho mọi tài khoản. Một hộp thư bị chiếm rồi dùng để gửi thư rác là cách nhanh nhất phá hỏng danh tiếng cả tên miền.
Điểm cuối đáng nhấn: nhiều ca tên miền vào danh sách đen bắt nguồn từ một tài khoản nhân viên bị chiếm, chứ không phải do công ty làm gì sai.
Đọc dòng kết quả xác thực, biết ngay hỏng ở đâu
Trong bản gốc của thư, tìm dòng Authentication-Results. Bảng dưới giải nghĩa các trường hợp hay gặp:
| Nội dung thấy được | Nghĩa | Việc cần làm |
|---|---|---|
spf=pass dkim=pass dmarc=pass | Xác thực đủ, không phải nguyên nhân | Chuyển sang kiểm danh tiếng tên miền |
dkim=none | Chưa ký số cho thư | Thêm hai bản ghi CNAME rồi bật DKIM. Quên bật là lỗi phổ biến nhất |
spf=softfail hoặc spf=fail | Nguồn gửi không có trong bản ghi SPF | Thêm nguồn đó vào SPF, hoặc kiểm xem có hai bản ghi SPF không |
spf=permerror | Bản ghi SPF sai cú pháp hoặc vượt 10 lượt tra cứu | Đếm lượt tra cứu bằng công cụ kiểm SPF, bỏ dịch vụ không dùng |
dmarc=fail trong khi SPF và DKIM đều pass | Lệch tên miền: dịch vụ gửi thay dùng tên miền của họ | Yêu cầu dịch vụ đó ký DKIM bằng tên miền của bạn |
compauth=fail reason=001 | Bị đánh giá là giả mạo | Xác thực chưa đủ, làm lại từ đầu bảng này |
Kiểm danh tiếng tên miền và địa chỉ gửi
nslookup -type=txt congty.vn                    # SPF
nslookup -type=cname selector1._domainkey.congty.vn
nslookup -type=txt _dmarc.congty.vn
- Tra danh sách đen: dùng công cụ kiểm tra trực tuyến với cả tên miền lẫn địa chỉ IP gửi. Với Microsoft 365, thư đi từ hạ tầng của Microsoft nên IP hiếm khi là vấn đề; tên miền mới là thứ cần tra.
- Kiểm nhóm gửi rủi ro cao: trong cổng Defender, mục Reports, xem báo cáo thư gửi đi. Tài khoản bị chiếm gửi thư rác là nguyên nhân làm cả công ty vào danh sách đen.
- Với Microsoft 365, xem danh sách gỡ chặn: nếu tên miền của bạn bị hạn chế gửi, cổng Defender có mục để yêu cầu gỡ.
Nội dung và cách gửi, sáu thứ hay bị đánh dấu
- Dùng liên kết rút gọn thay cho địa chỉ đầy đủ.
- Thư chỉ có một ảnh lớn, không có chữ.
- Nhiều chữ viết hoa và nhiều dấu chấm than trong tiêu đề.
- Địa chỉ trả lời khác hẳn địa chỉ gửi.
- Tệp đính kèm dạng nén có mật khẩu.
- Gửi hàng loạt hàng trăm người từ hộp thư thường. Đây là cách nhanh nhất để mất danh tiếng tên miền. Thư gửi số lượng lớn nên đi qua dịch vụ chuyên dụng và tốt nhất là từ một tên miền phụ riêng.
Bật báo cáo DMARC và đọc nó
- Bật báo cáo DMARC và đọc nó. Đặt
rua=mailto:trỏ về một hộp thư dùng chung. Báo cáo cho biết mọi nguồn đang gửi thư nhân danh bạn, gồm cả nguồn bạn quên khai và kẻ đang mạo danh. - Siết dần mức DMARC: chạy mức theo dõi vài tuần, lên mức cách ly, rồi mới tới mức từ chối. Nhảy thẳng vào mức cuối là chặn luôn thư hợp lệ của chính mình.
- Với thư quan trọng cho khách hàng lớn: gọi điện xác nhận đã nhận được trong lần đầu giao dịch. Nghe thủ công nhưng rẻ hơn nhiều so với mất một đơn hàng.
- Kiểm định kỳ mỗi quý bằng cách gửi thử tới một địa chỉ Gmail, một địa chỉ Outlook và một địa chỉ Yahoo, xem cả ba có vào hộp thư đến không.
Câu hỏi thường gặp
Sửa xong bao lâu thì thư vào hộp thư đến trở lại
Nếu nguyên nhân là bản ghi xác thực thì có tác dụng ngay sau khi bản ghi lan truyền, thường trong vòng một giờ. Nếu là danh tiếng tên miền đã bị hạ thì cần vài tuần gửi đều đặn để phục hồi.
Vì sao thư nội bộ bình thường mà gửi ra ngoài lại vào thư rác
Vì thư nội bộ không đi qua bộ lọc của bên ngoài. Chúng chỉ chứng minh hệ thống chạy được, không chứng minh cấu hình xác thực đúng. Luôn kiểm bằng cách gửi ra một địa chỉ bên ngoài.
Thêm chữ ký và logo có làm thư dễ vào thư rác không
Chữ ký có ảnh nhỏ thì không sao. Vấn đề nằm ở thư có tỉ lệ ảnh trên chữ quá cao, hoặc chữ ký chứa nhiều liên kết tới các trang lạ. Giữ chữ ký gọn và chỉ liên kết tới website chính thức.
Có nên nhờ khách thêm vào danh sách người gửi an toàn không
Có, đây là cách hiệu quả với khách hàng quan trọng và bạn nên chủ động đề nghị khi bắt đầu hợp tác. Nhưng nó chỉ xử lý từng trường hợp, không thay được việc cấu hình xác thực cho đúng.