
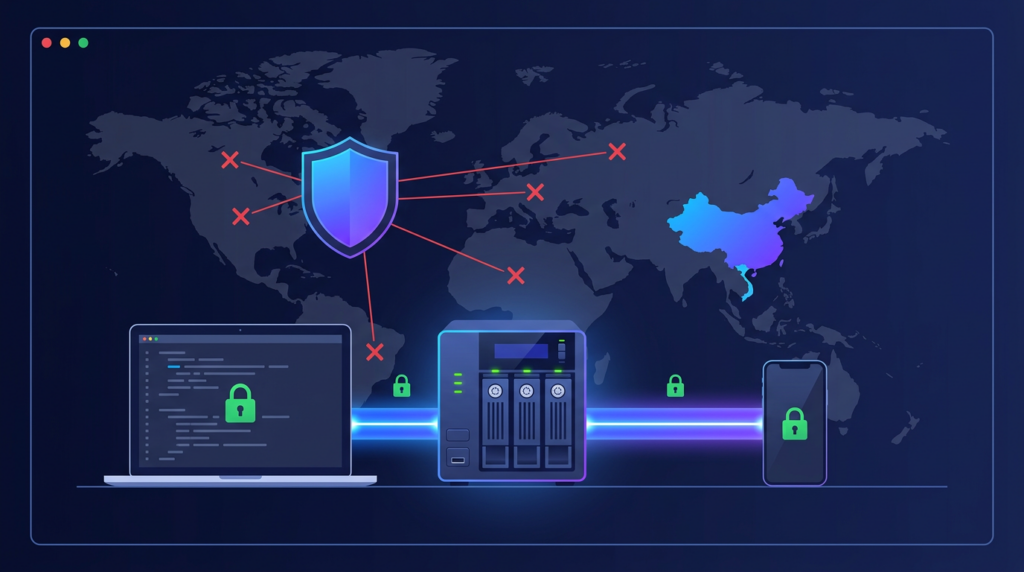
Chỉ riêng năm 2026, Synology đã phát hành nhiều bản tin bảo mật mức Critical cho DSM, trong đó có lỗi cho phép kẻ tấn công không cần đăng nhập vẫn đọc và ghi file tùy ý trên NAS. Với ai đang mở NAS Synology ra Internet để làm việc từ xa, bài này tổng hợp các lỗ hổng gần đây, giải pháp an toàn nhất là dùng VPN (Tailscale hoặc WireGuard), và nếu buộc phải mở thì cách chặn toàn bộ IP nước ngoài, chỉ cho phép IP Việt Nam ngay trong DSM.
Năm 2026, NAS Synology đã có những lỗ hổng nào?
Theo trang Security Advisory của Synology, chỉ trong năm nay đã có nhiều lỗi có thể khai thác từ Internet:
| Bản tin | Lỗ hổng | Mức độ |
|---|---|---|
| SA-26:13 (18/09/2026) | CVE-2026-13684, CVE-2026-13639 trong DSM: không cần đăng nhập vẫn đọc/ghi file tùy ý và làm treo NAS. Vá ở DSM 7.2.1-69057-12, 7.2.2-72806-9, 7.3.2-86009-4, 7.4-90075 | Critical, 9.8 |
| SA-26:03 (19/03/2026) | CVE-2026-32746 trong Telnet: chạy lệnh từ xa không cần đăng nhập nếu bật Telnet | Critical, 9.8 |
| SA-26:14 (22/10/2026) | PHP2Shell (CVE-2026-109618, CVE-2026-109619): chạy mã từ xa qua các gói Calendar, Mail Station, PHP 7.3 đến 8.4 | Critical, 9.8 |
| SA-26:06 (15/04/2026) | 11 lỗi trong DSM: đọc/ghi file, lộ file chia sẻ | Important |
Mỗi lần lỗ hổng được công bố, các công cụ quét tự động tìm NAS mở ra Internet chỉ trong vài giờ. Khoảng thời gian từ lúc công bố đến lúc bạn kịp cập nhật chính là lúc nguy hiểm nhất. Đó là lý do lời khuyên số một dưới đây không phải là cấu hình tường lửa.
Lời khuyên số một: đừng mở NAS ra Internet, hãy dùng VPN
Nếu cổng 5000/5001 (DSM), File Station hay Synology Drive không mở ra Internet thì kẻ tấn công không có gì để quét, dù NAS có lỗ hổng chưa vá. Người dùng vẫn truy cập NAS từ xa bình thường qua VPN, như đang ngồi trong mạng nội bộ.
Cách 1: Tailscale (dễ nhất, không cần mở cổng)
Tailscale tạo mạng riêng mã hoá giữa NAS và máy tính, điện thoại của bạn. Không cần IP tĩnh, không cần mở cổng trên router, gói miễn phí đủ dùng cho gia đình và công ty nhỏ.
- Tải gói cài đặt (file .spk) đúng kiến trúc NAS tại pkgs.tailscale.com. Theo hướng dẫn của Tailscale, bản trong Package Center của Synology đã cũ và không còn được hỗ trợ, nên hãy cài file tải về.
- Vào Package Center > Manual Install, chọn file vừa tải.
- Mở ứng dụng Tailscale trên DSM, đăng nhập bằng tài khoản Google/Microsoft/GitHub.
- Cài Tailscale trên laptop, điện thoại, đăng nhập cùng tài khoản. Từ đây truy cập NAS bằng địa chỉ 100.x.y.z mà Tailscale cấp.
- Gỡ các luật chuyển cổng (port forwarding) 5000/5001 trên router và tắt UPnP nếu không dùng.
Lưu ý: trên DSM 7, Tailscale mặc định chạy chế độ userspace nên các kết nối do chính NAS khởi tạo (ví dụ Hyper Backup, rclone chạy trên NAS tới máy khác trong tailnet) có thể không đi qua được. Khi cần, chạy lệnh sau qua SSH rồi khởi động lại gói Tailscale:
sudo tailscale configure-hostCách 2: VPN riêng bằng WireGuard
Nếu không muốn phụ thuộc dịch vụ bên ngoài, hãy tự dựng WireGuard. DSM chưa có WireGuard sẵn, nên thường đặt máy chủ WireGuard ở:
- Router có hỗ trợ WireGuard (MikroTik RouterOS 7, OPNsense, pfSense...). Đây là cách gọn nhất.
- Một máy Linux nhỏ hoặc máy ảo trong mạng nội bộ, ví dụ dùng wg-easy để có giao diện quản lý người dùng.
Router chỉ cần mở một cổng UDP cho WireGuard. Cổng UDP của WireGuard không trả lời khi gói tin không có khoá đúng, nên công cụ quét gần như không phát hiện ra. Nếu cần giải pháp có sẵn trong DSM, gói VPN Server của Synology hỗ trợ OpenVPN, nhưng khi đó bản thân NAS lại mở một cổng ra Internet.
Nếu buộc phải mở NAS ra Internet: chỉ cho phép IP Việt Nam
Có trường hợp vẫn phải mở NAS ra ngoài: gửi link chia sẻ cho khách, máy không cài được VPN... Nếu mọi người dùng đều ở Việt Nam và NAS không cần Google tìm thấy, hãy chặn toàn bộ IP nước ngoài, chỉ cho phép IP Việt Nam. Cách này không thay được việc cập nhật, nhưng cắt bỏ phần lớn các đợt quét tự động đến từ nước ngoài, đỡ được một phần cho cả lỗ hổng hiện tại lẫn lỗ hổng sẽ công bố sau này.
DSM có sẵn dữ liệu vị trí IP nên không cần nạp danh sách. Các bước trên DSM 7:
- Control Panel > Security > Firewall, tích Enable firewall, bấm Edit Rules.
- Tạo luật 1: Ports chọn All, Source IP chọn Specific IP > Subnet, nhập mạng nội bộ (ví dụ 192.168.1.0 / 255.255.255.0), Action Allow.
- Tạo luật 2: Ports All (hoặc chỉ các dịch vụ cần mở), Source IP chọn Location > Vietnam, Action Allow.
- Nếu dùng Tailscale, thêm luật Allow cho dải 100.64.0.0 / 255.192.0.0.
- Ở phần chọn hành động khi không khớp luật nào (ngay dưới danh sách luật của từng giao diện mạng), chọn Deny access thay cho Allow access. Đây là bước biến danh sách trên thành "chỉ cho phép, còn lại chặn hết".
- Bấm OK, Apply, rồi thử truy cập từ mạng 4G và từ một máy ngoài Việt Nam (hoặc VPN nước ngoài) để kiểm tra.
Thứ tự luật rất quan trọng. DSM xét luật từ trên xuống và dừng ở luật khớp đầu tiên. Khi rà soát thực tế, TND gặp cấu hình có luật "cho phép mọi IP vào SSH/FTP" đặt ở trên cùng, còn luật "chặn SSH/FTP" đặt phía dưới. Kết quả là luật chặn không bao giờ được dùng và SSH vẫn mở cho cả thế giới. Sau khi sửa, hãy đọc lại danh sách luật từ trên xuống một lượt.
Nếu NAS đứng sau router MikroTik hoặc tường lửa Linux, có thể chặn ngay từ router bằng danh sách dải IP Việt Nam do TND tổng hợp, cập nhật hàng tuần, có sẵn file cho MikroTik, iptables/ipset, nftables.
Hai điểm cần biết khi chặn theo quốc gia:
- Khi bạn đi nước ngoài hoặc dùng mạng roaming, IP của bạn không còn là IP Việt Nam. Hãy có sẵn đường vào bằng VPN.
- Kết nối qua QuickConnect có thể đi qua máy chủ trung gian của Synology thay vì cổng mở trực tiếp, nên không phải lúc nào cũng chịu luật tường lửa. Nếu muốn chặn chặt, hãy tắt QuickConnect.
Danh sách việc cần làm ngay cho mọi NAS Synology
- Cập nhật DSM: Control Panel > Update & Restore. Bật tự động cài bản vá quan trọng.
- Cập nhật các gói trong Package Center, nhất là PHP, Calendar, Mail Station. Gỡ PHP 7.3 nếu không dùng (đã hết hỗ trợ, không có bản vá).
- Tắt Telnet và SSH nếu không dùng: Control Panel > Terminal & SNMP.
- Bật Auto Block (Security > Protection) và xác thực 2 lớp cho mọi tài khoản quản trị. Tắt tài khoản admin mặc định.
- Kiểm tra router: gỡ port forwarding không cần thiết, tắt UPnP để NAS không tự mở cổng.
- Sao lưu theo quy tắc 3-2-1 và bật Snapshot bất biến (Immutable Snapshot) để chống mã độc tống tiền.
Cần máy chủ đặt tại Việt Nam để dựng VPN riêng?
VPS NVMe của TND đặt tại Việt Nam, IP tĩnh, tạo máy trong 60 giây, từ 129K/tháng. Phù hợp để dựng WireGuard làm cổng VPN cho văn phòng, hoặc chạy các dịch vụ nội bộ chỉ mở cho IP Việt Nam.
Xem VPS Việt Nam Danh sách dải IP Việt NamTham gia nhóm Vibe Coder Việt Nam
Bạn đang code cùng Claude, Codex, Gemini, Cursor hay Windsurf? Vào nhóm Facebook để trao đổi tip, debug giúp nhau, chia sẻ workflow vibe coding, và update tool mới mỗi tuần. Cộng đồng dev tự host stack đang grow nhanh tại Việt Nam.
Join nhóm trên Facebook